RESEARCH2026-11-17

blog
zinosec 0편 — 내 서버가 막은 공격들 (프롤로그)
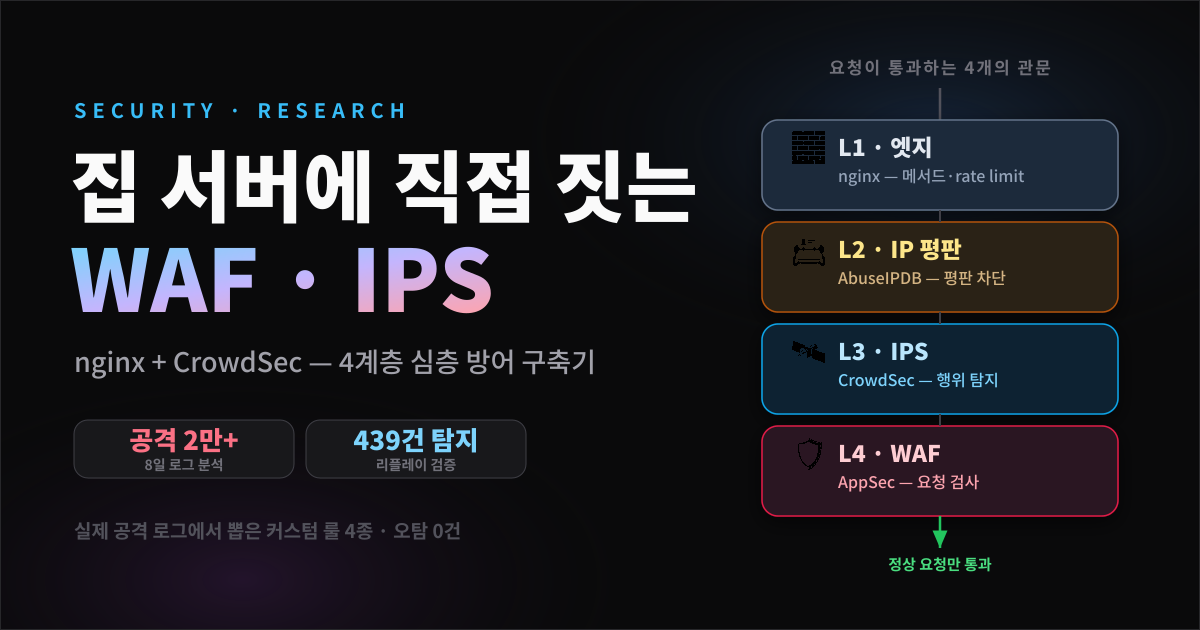
zino.kr 은 Next.js 단일 앱인데 매일 수백 번 PHP·워드프레스·Exchange·라우터를 노린 요청을 받는다. nginx 앞단의 CrowdSec 4계층 방어가 그걸 어떻게 걸러내는지, 그리고 '이 서버에 존재할 수 없는 것만 막는다'는 무오탐 원칙으로 내 로그에서 직접 만든 커스텀 WAF 룰 7종이 88일 동안 무엇을 몇 건 막았는지 — 이 시리즈가 한 편씩 해부한다. 숫자는 nginx 로그와 cscli 로 직접 다시 셌다.
#security#waf#crowdsec+6