Java4Shell 심층(CVE-2026-114938): 메커니즘 분해와 안전 재현 — ASan·도달성·탐지
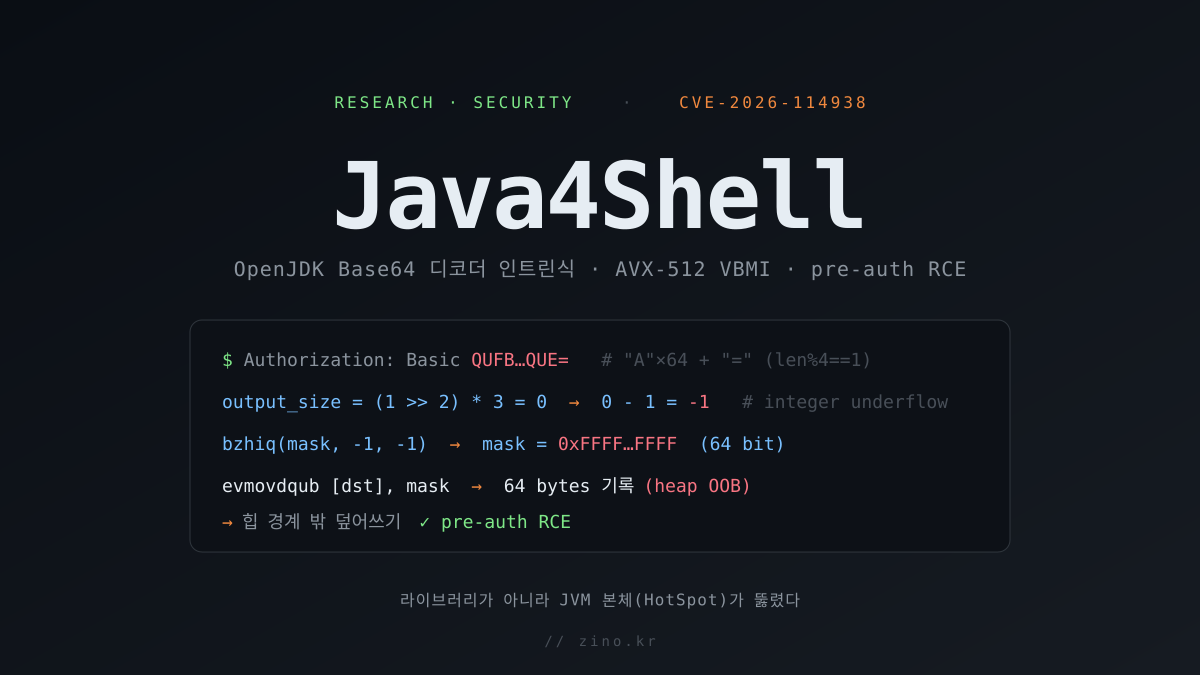
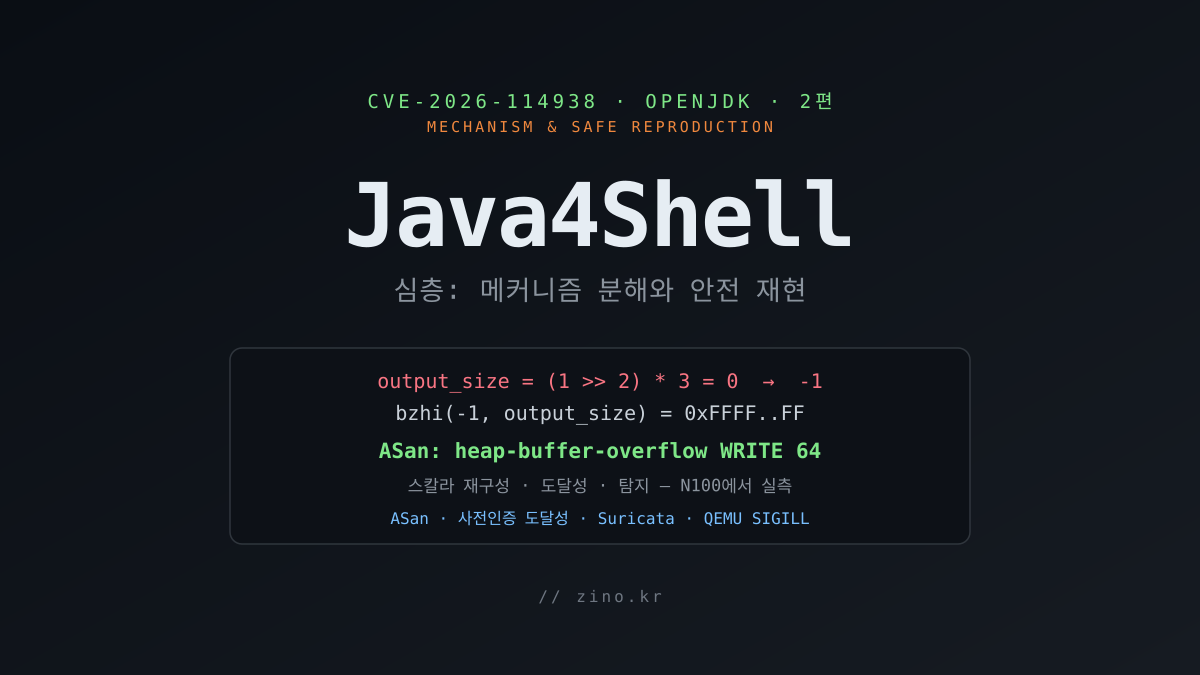
1편의 소스 분석에 이어, Java4Shell(CVE-2026-114938)을 우리 하드웨어에서 되는 진짜 캡쳐로 분해한다. 취약 스텁의 정수 산술을 1:1로 옮긴 스칼라 C 모델을 AddressSanitizer로 빌드해 N100에서 진짜 heap-buffer-overflow(크기 64, 62바이트 경계 밖)를 띄우고, 추출한 JDK 17.0.6에 세운 최소 HTTP 엔드포인트로 공격자 바이트가 인증 전에 java.util.Base64 decode에 도달함을 실측하고, 공개 PoC(ikow)의 Writer·JavaBleed·HeapFengShui·풀체인을 코드 리딩으로 해부하고, 픽스 커밋 5177a70b의 length 4 미만 가드를 git diff로 확인하고, Suricata로 트리거 트래픽을 재생해 경보를 띄운다. 벡터 경로 실발화는 네이티브 AVX-512 VBMI CPU만 가능하다는 한계도 QEMU SIGILL로 정직하게 못박는다. RCE는 여전히 Calif.io와 공개 PoC의 주장이고, 우리 기여는 메커니즘과 안전 재현이다.