
이 시리즈가 뭔가
zino.kr 은 Next.js 로 만든 개인 사이트다. PHP 는 한 줄도 돌지 않고, 워드프레스도 아니고, 자바 백엔드도 없다. 그런데 서버 로그를 열어 보면 매일 수백 번씩 wp-login.php, /.env, /actuator/heapdump, /boaform/admin/formLogin 같은 요청이 들어온다. 이 서버에 있지도 않은 것들을 끈질기게 두드린다.
막는 건 이미 하고 있다. nginx 앞단에 CrowdSec 기반 4계층 방어를 깔아 두었고, 그중 제일 안쪽 WAF 에는 내 로그를 분석해 직접 만든 커스텀 룰 7종이 돈다. 이 시리즈 "zinosec — 내 서버가 막은 공격들" 은 그 룰을 한 편에 하나씩 뜯어본다. 룰이 실제로 몇 건을 막았는지, 어떤 요청이 들어왔는지, 패킷은 어떻게 생겼는지, 정규식은 왜 그렇게 짰는지, 그리고 정상 사용자는 한 명도 안 막혔는지를 로그와 패킷으로 직접 확인한다.
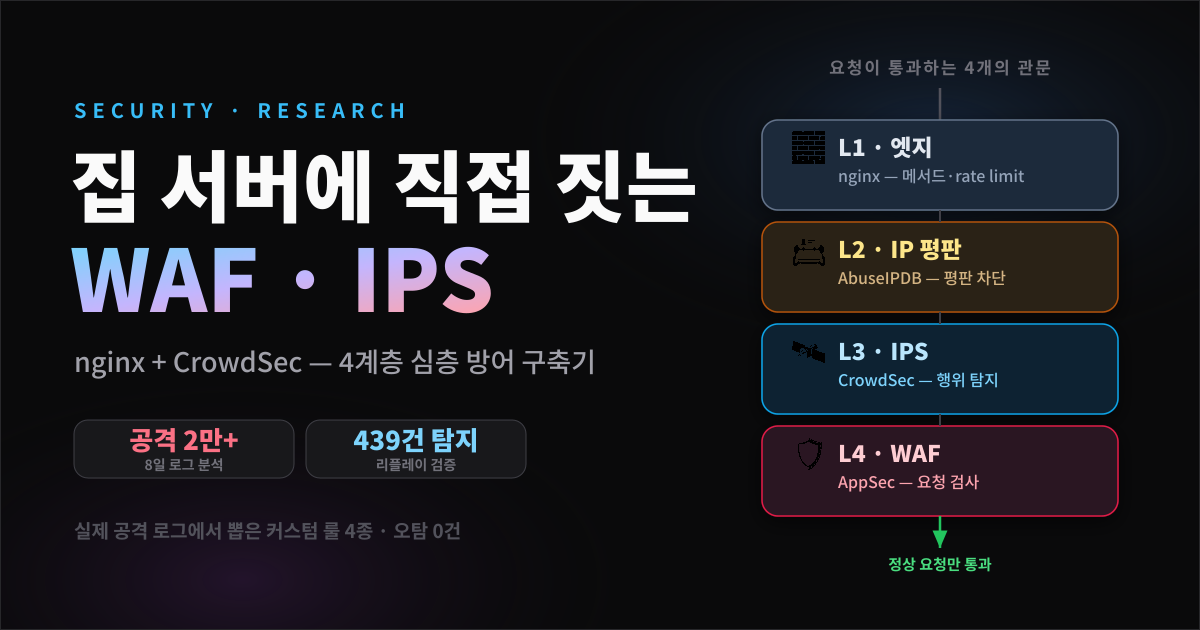
이 4계층을 처음 지은 과정(nginx 설정, CrowdSec 설치, 관제 대시보드)은 5월에 쓴 집 서버에 WAF/IPS를 직접 짓다에 따로 정리해 두었다. 이 시리즈는 그 뒤 반년 동안 실제로 무엇이 들어왔고 무엇을 막았는지를 다룬다.
이 0편은 그 무대를 까는 프롤로그다. 4계층이 어떻게 생겼고, 커스텀 룰을 왜 그렇게 설계했고, 앞으로 각 편이 어떤 순서로 전개되는지를 정리한다.

이 글과 시리즈 전체는 방어자 시점이다. 남의 서버를 공격하는 내용은 없다. 내 서버에 실제로 들어온 공격 요청을, 내 통제 하의 랩(Kali VM)에서 똑같이 재현해 패킷까지 들여다보는 식으로만 다룬다.
로그가 먼저 말한다 — 88일, 공격 6만 건
주장보다 숫자가 먼저다. nginx 액세스 로그는 /var/log/nginx/zino.access.log* 에 로테이션되어 쌓인다. 보존되는 가장 오래된 조각이 2026-08-22 치라, 아래 집계는 88일 창(8/22 ~ 11/17)이다.
"공격"의 정의는 느슨하게 잡지 않았다. 아래 7개 커스텀 룰의 정규식 중 하나라도 요청 경로에 걸리는 것만 공격으로 센다. 내 테일스케일·칼리·루프백에서 쏜 자가점검 요청은 집계에서 뺀다.
# traffic_overview.py — 88일치 nginx 로그로 전체 트래픽 중 '공격 패턴'이 차지하는 몫을 센다.
# 공격 판정 = 7개 zinosec 커스텀 룰 정규식 중 하나라도 경로에 매치.
import re, gzip, glob
from datetime import datetime

RX = [re.compile(p) for p in [
    r'\.php[0-9]?($|[/?#])',
    r'((^|/)\.(git|svn|hg|aws|ssh|env|htpasswd|htaccess|vscode|idea)([./]|$)|\.(sql|bak|backup|old|swp)($|[?#]))',
    r'(/boaform|/hnap1|/cgi-bin/|device\.rsp|/setup\.cgi|;stok=|/tmunblock|/currentsetting\.htm)',
    r'(/actuator($|[/?])|/druid/|/solr/|/jolokia|/_ignition/|/telescope($|[/?]))',
    r'(^/(owa|ecp|autodiscover)(/|$))|(^[^?#]*(^|/)(host-)?manager/html($|[/?#]))|(^[^?#]*\.(aspx?|ashx|asmx|jspx?|cfm)($|[/?#]))',
    r'(^[^?#]*(\.\.(/|\\|%2f|%5c)|%2e%2e))|(^/@fs/)|(^/(etc/(passwd|shadow|hosts|group)|proc/self/|windows/win\.ini))',
    r'^/(wp/|wordpress/)?wp-(json|admin|includes)(/|$)',
]]
LINE = re.compile(r'(?P<ip>\S+) \S+ \S+ \[(?P<t>[^\]]+)\] "(?P<m>\S+) (?P<uri>\S+) [^"]*" \d{3} ')
MINE = re.compile(r'^(100\.84\.130\.|100\.82\.133\.|127\.|::1|172\.30\.)')  # 자가점검 제외

total = attack = 0
all_ips = set(); atk_ips = set(); first = last = None
for fn in glob.glob('/var/log/nginx/zino.access.log*'):
    op = gzip.open if fn.endswith('.gz') else open
    for ln in op(fn, 'rt', errors='replace'):
        m = LINE.match(ln)
        if not m or MINE.match(m.group('ip')):
            continue
        total += 1
        ip = m.group('ip'); all_ips.add(ip)
        ts = datetime.strptime(m.group('t'), '%d/%b/%Y:%H:%M:%S %z')
        if first is None or ts < first: first = ts
        if last is None or ts > last: last = ts
        path = m.group('uri').split('?', 1)[0].lower()
        if any(rx.search(path) for rx in RX):
            attack += 1; atk_ips.add(ip)

days = (last - first).days + 1
print(f"관측 구간       : {first:%Y-%m-%d} ~ {last:%Y-%m-%d}  ({days}일)")
print(f"총 요청         : {total:,}")
print(f"커스텀 룰 공격  : {attack:,}  ({attack/total*100:.1f}%)")
print(f"하루 평균 공격  : {attack//days:,} 건/일")
print(f"고유 방문 IP    : {len(all_ips):,}")
print(f"고유 공격 IP : {len(atk_ips):,} (전체 IP의 {len(atk_ips)/len(all_ips)*100:.0f}%)")python3 traffic_overview.py
하루 평균 775건. 전체 요청의 13퍼센트가 "존재하지도 않는 것"을 노린 정찰·공격이다. 방문 IP 중 5퍼센트가 공격 IP인데, 이들은 보통 한 번 찔러 보고 사라지는 자동화 봇·스캐너다.
무엇을 가장 많이 두드리는지도 경로별로 세어 봤다.
# top_attack_paths.py — 88일 동안 가장 많이 두드려진 '공격 경로' 상위 15개.
# 7개 zinosec 룰 중 하나라도 걸린 요청의 경로(쿼리 제외)를 집계한다.
import re, gzip, glob
from collections import Counter
RX = [re.compile(p) for p in [
    r'\.php[0-9]?($|[/?#])',
    r'((^|/)\.(git|svn|hg|aws|ssh|env|htpasswd|htaccess|vscode|idea)([./]|$)|\.(sql|bak|backup|old|swp)($|[?#]))',
    r'(/boaform|/hnap1|/cgi-bin/|device\.rsp|/setup\.cgi|;stok=|/tmunblock|/currentsetting\.htm)',
    r'(/actuator($|[/?])|/druid/|/solr/|/jolokia|/_ignition/|/telescope($|[/?]))',
    r'(^/(owa|ecp|autodiscover)(/|$))|(^[^?#]*(^|/)(host-)?manager/html($|[/?#]))|(^[^?#]*\.(aspx?|ashx|asmx|jspx?|cfm)($|[/?#]))',
    r'(^[^?#]*(\.\.(/|\\|%2f|%5c)|%2e%2e))|(^/@fs/)|(^/(etc/(passwd|shadow|hosts|group)|proc/self/|windows/win\.ini))',
    r'^/(wp/|wordpress/)?wp-(json|admin|includes)(/|$)',
]]
LINE = re.compile(r'(?P<ip>\S+) \S+ \S+ \[[^\]]+\] "(?P<m>\S+) (?P<uri>\S+) [^"]*" \d{3} ')
MINE = re.compile(r'^(100\.84\.130\.|100\.82\.133\.|127\.|::1|172\.30\.)')  # 자가점검 제외

paths = Counter()
for fn in glob.glob('/var/log/nginx/zino.access.log*'):
    op = gzip.open if fn.endswith('.gz') else open
    for ln in op(fn, 'rt', errors='replace'):
        m = LINE.match(ln)
        if not m or MINE.match(m.group('ip')):
            continue
        p = m.group('uri').split('?', 1)[0]
        if any(rx.search(p.lower()) for rx in RX):
            paths[p[:52]] += 1

print("가장 많이 두드려진 공격 경로 TOP 15 (88일):")
for p, n in paths.most_common(15):
print(f" {n:>6,} {p}")python3 top_attack_paths.py
wp-login.php 가 압도적 1위다. 그 뒤로 .git/config, .env, .aws/credentials 같은 비밀 파일과, this_is_a_new_hello_world.php 처럼 "미리 심어둔 웹셸이 있나" 찍어보는 랜덤 이름이 줄줄이 나온다. 전부 이 서버엔 없는 것들이다.
4계층 방어 — 위에서 걸러질수록 싸다
방어는 한 겹이 아니라 네 겹이다. 바깥에서부터 안으로 갈수록 판정 비용이 비싸지므로, 싼 층에서 최대한 걸러내고 비싼 층(앱)에는 진짜 트래픽만 닿게 한다.
- L1 · nginx 엣지 — 비정상 HTTP 메서드는 405, 과도한 요청은
limit_req로 속도 제한, 평문 HTTP(:80)는 HTTPS 로 301 업그레이드. 봇이 :80 에 .php 를 쏘면 여기서 301 만 받고 끝나는 경우가 많다. - L2 · IP 평판 — AbuseIPDB 신고 누적 IP 를 15분 간격 cron 으로 받아 지오 블록으로 선차단.
- L3 · CrowdSec IPS — 엔진 + 커뮤니티 차단목록(CAPI) + firewall-bouncer(nftables) + nginx-bouncer(Lua). 한 IP 가 여러 번 두드리면 "결정(decision)"으로 승격해 방화벽 레벨에서 ban.
- L4 · AppSec WAF — 요청 한 건의 경로·본문을 룰에 대보고 맞으면 즉시 403. 이 시리즈가 파고드는 층이다.
두 개의 바운서가 L3 를 떠받친다. 하나는 방화벽(nftables)을, 하나는 nginx(Lua)를 조종한다. 지금 붙어 있는 바운서를 직접 확인한다.
sudo cscli bouncers list
L3 는 "행동"을 본다. 한 IP 가 짧은 시간에 여러 번 공격 패턴을 쏘면 결정으로 올려 방화벽에서 통째로 차단한다. 지금 활성화된 차단 결정을 본다.
sudo cscli decisions list | head -8
커널 방화벽과 엣지 — L3 와 L1 의 손발
위의 결정과 메서드·속도 제한이 실제로 패킷을 끊는 자리는 두 곳이다. 커널의 nftables 와 nginx 엣지.
이 결정들은 firewall-bouncer 가 nftables 집합(set)으로 내려, 커널 방화벽에서 통째로 끊는다. 커뮤니티 차단목록(CAPI)까지 합쳐진 집합을 직접 본다.
sudo nft list table ip crowdsec | grep -A2 'set crowdsec-blacklists'
그리고 가장 바깥, L1 엣지. 평문 HTTP 는 전부 HTTPS 로 301 업그레이드하고, 비정상 메서드는 405, 과도한 요청은 속도 제한으로 받아친다.
sudo grep -nE 'listen 80|return 301 https|limit_req|request_method' /etc/nginx/sites-enabled/zino | head
여기까지가 "행동 기반" 방어와 엣지 하드닝이다. 그런데 행동이 쌓이기 전에, 요청 한 건만 보고도 공격임을 알 수 있는 게 있다. .php 요청이 그렇다. 그걸 담당하는 게 L4 다.
L4 · AppSec — 룰은 어디서 어떻게 도나
CrowdSec 의 AppSec 컴포넌트가 이 서버의 WAF 다. nginx 바운서가 들어온 요청을 내부(127.0.0.1:7422)의 AppSec 엔진에 넘기면, 엔진이 inband 룰에 대보고 맞으면 차단 판정을 돌려준다. nginx 는 그걸 받아 403 을 반환한다.

Source: CrowdSec Docs — AppSec Component
룰 구성은 전부 /etc/crowdsec/appsec-configs/zino.yaml 한 파일에 적혀 있다. inband(즉시 차단)에는 셋을 올렸다.
sudo cat /etc/crowdsec/appsec-configs/zino.yaml
crowdsecurity/base-config— 룰 엔진 기반.crowdsecurity/vpatch-*— CVE 가상패칭. 저오탐이라 즉시 차단.zinosec/*— 내 로그로 만든 커스텀 룰. 이 시리즈의 주인공.
반대로 generic-*(SQLi·XSS·LFI 휴리스틱)은 오탐 위험이 있어 out-of-band(탐지 전용) 에 둔다. 검증 전까지는 차단하지 않고 로그만 남긴다.
CVE 가상패칭은 공짜로 따라온다
커스텀 룰을 보기 전에, 거의 공짜로 깔리는 방어 한 겹을 짚고 간다. CrowdSec 허브의 컬렉션을 올려 두면 수백 개의 CVE 가상패칭 룰이 함께 들어온다.
sudo cscli collections list
appsec-virtual-patching 컬렉션 하나만 해도 알려진 CVE 익스플로잇 경로를 막는 룰이 수백 개 딸려 온다. 실제로 설치된 vpatch 룰 파일 수와, 이걸 매주 자동으로 최신화하는 cron 을 확인한다.
ls /etc/crowdsec/appsec-rules/ | grep -c vpatch; cat /etc/cron.d/crowdsec-hub-upgrade
212개의 가상패칭 룰이 매주 일요일 새벽 자동으로 갱신된다. 이건 내가 만든 게 아니라 커뮤니티가 유지하는 것이고, 내 룰(zinosec/*)과 설정(zino.yaml)은 건드리지 않는다. 그래서 이 시리즈는 vpatch 가 아니라 내가 직접 만든 7종만 다룬다.
내 로그로 만든 커스텀 룰 7종
핵심은 여기다. 커뮤니티 룰은 "세상 모든 서버"를 가정하지만, 내 서버는 Next.js 하나뿐이라 훨씬 공격적으로 막아도 된다. 그래서 내 로그에 실제로 들어온 공격 패턴을 분석해, 이 서버에 존재할 수 없는 것만 집어내는 룰 7종을 만들었다.
각 룰의 정규식을 88일 로그에 그대로 다시 먹여, 룰별로 몇 건이 걸렸는지 직접 세어 봤다.
# rule_rollup.py — 7개 zinosec 커스텀 룰의 정규식을 nginx 로그(URI 경로)에 그대로 적용해
# 룰별로 "몇 건 걸렸나 / 고유 IP 몇 개인가"를 88일치에서 직접 다시 센다.
# 정규식은 /etc/crowdsec/appsec-rules/zinosec-*.yaml 의 match.value 를 복사한 것이다.
import re, gzip, glob
from collections import Counter

# 룰 이름 → (만든 날짜, 정규식)  — 전부 transform: lowercase, zones: URI
RULES = {
    "no-php-execution":   ("2026-05-22", r'\.php[0-9]?($|[/?#])'),
    "no-server-secrets":  ("2026-05-22", r'((^|/)\.(git|svn|hg|aws|ssh|env|htpasswd|htaccess|vscode|idea)([./]|$)|\.(sql|bak|backup|old|swp)($|[?#]))'),
    "iot-router-rce":     ("2026-05-22", r'(/boaform|/hnap1|/cgi-bin/|device\.rsp|/setup\.cgi|;stok=|/tmunblock|/currentsetting\.htm)'),
    "java-stack-probe":   ("2026-05-22", r'(/actuator($|[/?])|/druid/|/solr/|/jolokia|/_ignition/|/telescope($|[/?]))'),
    "foreign-stack-probe":("2026-11-17", r'(^/(owa|ecp|autodiscover)(/|$))|(^[^?#]*(^|/)(host-)?manager/html($|[/?#]))|(^[^?#]*\.(aspx?|ashx|asmx|jspx?|cfm)($|[/?#]))'),
    "lfi-traversal":      ("2026-11-17", r'(^[^?#]*(\.\.(/|\\|%2f|%5c)|%2e%2e))|(^/@fs/)|(^/(etc/(passwd|shadow|hosts|group)|proc/self/|windows/win\.ini))'),
    "wordpress-api-probe":("2026-11-17", r'^/(wp/|wordpress/)?wp-(json|admin|includes)(/|$)'),
}
RX = {k: re.compile(v[1]) for k, v in RULES.items()}
LINE = re.compile(r'(?P<ip>\S+) \S+ \S+ \[[^\]]+\] "(?P<m>\S+) (?P<uri>\S+) [^"]*" (?P<st>\d{3}) ')
MINE = re.compile(r'^(100\.84\.130\.|100\.82\.133\.|127\.|::1|172\.30\.)')  # 자가점검 제외

hits = Counter(); ips = {k: set() for k in RULES}
for fn in glob.glob('/var/log/nginx/zino.access.log*'):
    op = gzip.open if fn.endswith('.gz') else open
    for ln in op(fn, 'rt', errors='replace'):
        m = LINE.match(ln)
        if not m or MINE.match(m.group('ip')):
            continue
        path = m.group('uri').split('?', 1)[0].lower()
        for k, rx in RX.items():
            if rx.search(path):
                hits[k] += 1
                ips[k].add(m.group('ip'))

def pad(s, w):  # 한글 폭(2칸) 보정
    width = sum(2 if ord(c) > 0x1100 else 1 for c in s)
    return s + " " * max(0, w - width)

print(pad("룰", 30) + pad("만든날", 12) + "걸린 요청   고유 IP")
print("-" * 60)
tot_h = 0
allips = set()
for k in RULES:
    print(pad("zinosec/" + k, 30) + pad(RULES[k][0], 12) + f"{hits[k]:>8,}{len(ips[k]):>9,}")
    tot_h += hits[k]
    allips |= ips[k]
print("-" * 60)
print(pad("합계 (커스텀 룰 7종)", 42) + f"{tot_h:>8,}{len(allips):>9,}")python3 rule_rollup.py
no-php-execution 이 4만4천 건으로 압도적 1위다. 그래서 이 룰을 시리즈 1편으로 먼저 다룬다. 설치된 룰 파일 자체도 확인한다.
ls -l /etc/crowdsec/appsec-rules/zinosec-*.yaml
무오탐 원칙 — 존재할 수 없는 것만 막는다
커스텀 룰 전체를 관통하는 설계 원칙은 하나다. 이 서버에 존재할 수 없는 것만 막는다.
zino.kr 은 Next.js 단일 앱이다. PHP 런타임이 없으니 .php 파일 응답은 영원히 없다. 워드프레스가 아니니 /wp-admin 도, 자바가 없으니 /actuator 도, 라우터가 아니니 /boaform 도 없다. 이런 경로는 정상 사용자가 칠 일이 아예 없다. 그러니 막아도 오탐이 0 이다.

반대로, 실제로 있는 것은 한 건도 건드리면 안 된다. 룰의 정규식은 아래 allow-list 를 반드시 비껴가게 설계한다.
/·/blog·/research·/playground/*— 페이지/blog/<슬러그>— 본문. 한글 슬러그와, 이름에php가 들어간 슬러그(예:php-tips)도 포함/_next/*·/api/*— Next.js 번들과 앱 API/wp-content/uploads/*— 이 사이트가 예전에 워드프레스였을 때 올린 이미지들. SEO 크롤러가 아직도 가져가므로 절대 막으면 안 된다/.well-known/*— ACME 인증서 발급·보안 정책
그래서 룰마다 "공격 경로는 전부 잡고, allow-list 는 한 건도 안 건드리는가"를 로그로 실측해 검증한다. 각 편의 오탐 검증 절이 그 대조표다.
숫자를 어떻게 셌나 — 데이터 출처와 한계
이 시리즈는 숫자를 지어내지 않는다. 대신 출처마다 보존 기간이 달라서, 어떤 숫자가 어느 창에서 나온 건지 분명히 해 둔다.
ls -1 /var/log/nginx/zino.access.log* | wc -l; zcat -f /var/log/nginx/zino.access.log.87.gz | head -1 | grep -oP '\[\K[^\]]+'; sudo grep -A2 'flush:' /etc/crowdsec/config.yaml | grep max_age
- nginx 액세스 로그: 일 단위 로테이션 + gzip. 보존되는 가장 오래된 조각이 8/22 치라, 요청 건수·고유 IP·경로 집계는 8/22 이후만 가능하다. 룰은 5/22 에 만들었지만 그 사이 로그는 이미 지워져 없다 — 그러니 "룰 도입 전후 비교" 같은 건 하지 않는다. 없는 데이터다.
- CrowdSec 경보 DB:
max_age: 7d. 경보(어떤 룰이 언제 누구를 찍었나)는 7일만 남는다. 그래서 국가 분포처럼 경보에서만 나오는 값은 "최근 7일 창"이라고 밝힌다. - AppSec 메트릭(
cscli metrics): 휘발성.crowdsec재시작 때 0 으로 초기화된다. 그래서 누적 차단량은 메트릭이 아니라 nginx 로그에서 직접 센다.
마지막으로, 로그 집계가 아니라 살아있는 WAF 가 지금 뭘 잡고 있는지 도 본다. 메트릭은 휘발성이라 재시작 이후 누적분이지만, 어떤 룰이 활발한지 감은 준다.
sudo cscli metrics | grep -E 'Local API Alerts|zinosec/|vpatch-CVE-202[5-6]' | head -14
no-php-execution 이 여기서도 1천 건대로 압도적이다. 재시작 이후 짧은 창인데도 그렇다 — 이 룰이 1편 주인공인 이유다.
공격은 어디서 오나 — 지문과 국가
국가는 로그에 안 남는다(IP 만 있다). CrowdSec 이 GeoIP 로 붙인 값이라 경보(7일 창)에서 받아온다.
# geo_overview.py — 최근 7일 CrowdSec 경보(모든 시나리오)의 출신 국가 분포.
# 국가는 CrowdSec 이 GeoIP 로 붙인 source.cn. 경보 DB 는 7일 보존이라 이건 '최근 7일 창'.
import json, subprocess, collections
raw = subprocess.run(["sudo", "-n", "cscli", "alerts", "list", "-o", "json", "--limit", "8000"],
                     capture_output=True, text=True).stdout
alerts = json.loads(raw)
cn = collections.Counter()
for a in alerts:
    cn[a.get("source", {}).get("cn") or "(미상)"] += 1
top = cn.most_common(10)
mx = top[0][1]
print(f"최근 7일 전체 WAF/IPS 경보 : {len(alerts):,} 건")
print()
print("출신 국가 TOP 10:")
for c, n in top:
print(f" {c:<8}{n:>4} {'█' * round(n / mx * 26)}")python3 geo_overview.py
클라우드(구글·MS·텐센트·화웨이) 대역이 상위를 채운다. 공격이 특정 나라에서 온다기보다, 세계 각지의 스캐너가 값싼 클라우드 인스턴스를 거쳐 들어온다고 보는 게 맞다. 이건 기법(T1595, 능동 스캔)으로 분류되는 전형적인 정찰이다.

Source: MITRE ATT&CK — T1190 Exploit Public-Facing Application
시리즈 각 편의 공통 순서
각 편은 룰 하나를 같은 순서로 해부한다.
- 막은 숫자 — 그 룰의 정규식을 로그에 다시 먹여 기간·건수·고유 IP·국가를 직접 센다.
- 실제로 들어온 요청 — 로그 원문 몇 줄(공격자 IP 끝자리는 가린다).
- 노린 것 — 무차별 대입인지, 웹셸 심기인지, 알려진 CVE 인지.
- 패킷으로 보기 — 로그에 남은 공격을 랩(Kali)에서 똑같이 재현해, Wireshark 로 요청과 403 응답을 패킷 레벨로 본다.
- 룰 설계 — 정규식을 한 조각씩 뜯어 왜 그렇게 짰는지.
- 오탐 검증 — 정상 경로는 안 막히고 공격 경로만 막히는지 실측 대조. 로그 전체에서 그 룰에 걸린 요청 중 200/304 가 있었는지 확인.
- 전후 — 가능하면 전후를, 데이터가 없으면 "앱에 흔적이 없다"로 대신한다. 지어내지 않는다.
- 한계 — 이 룰이 못 막는 우회(이중 인코딩·다른 확장자 등)를 솔직히 적는다.
룰 7종 로드맵
| # | 룰 | 막는 것 | 만든 날 | 편 |
|---|---|---|---|---|
| 1 | zinosec/no-php-execution | .php 접근(관리도구·백도어·CVE 정찰) | 2026-05-22 | 1편 |
| 2 | zinosec/no-server-secrets | .git·.env·.ssh·.aws·백업파일 노출 정찰 | 2026-05-22 | 2편 |
| 3 | zinosec/iot-router-rce | IoT·라우터·DVR 원격코드실행(봇넷 모집) | 2026-05-22 | 예정 |
| 4 | zinosec/java-stack-probe | Spring Actuator·Druid·Solr 정찰 | 2026-05-22 | 예정 |
| 5 | zinosec/foreign-stack-probe | Tomcat·Exchange(OWA/ECP)·.aspx/.jsp | 2026-11-17 | 예정 |
| 6 | zinosec/lfi-traversal | 경로 탐색(../)·Vite @fs·/etc/passwd | 2026-11-17 | 예정 |
| 7 | zinosec/wordpress-api-probe | /wp-json·/wp-admin·/wp-includes | 2026-11-17 | 예정 |
1편만 먼저 공개하고, 나머지는 같은 틀로 하나씩 채운다.

Source: CrowdSec
마치며
막는 건 이미 돌고 있다. 이 시리즈는 새로 뭔가를 만드는 게 아니라, 이미 매일 조용히 돌아가는 방어가 무엇을 어떻게 막고 있는지 를 로그와 패킷으로 꺼내 보는 작업이다.
원칙은 단순하다. 존재할 수 없는 것만 막고, 존재하는 것은 한 건도 건드리지 않는다. 이 단순함 덕분에 오탐 걱정 없이 공격적으로 차단할 수 있다 — 그게 커뮤니티 룰에는 없는, 내 서버만의 이점이다.
다음 편부터 룰을 하나씩 뜯는다. 1편은 가장 많이 걸린 no-php-execution 이다.


Comments
댓글
댓글을 남기려면 로그인이 필요해요. (네이버 · 구글 계정)
댓글 불러오는 중…