Tag Archive

#ret2win

이 태그가 포함된 글을 최신순으로 모아봤어요.

10
posts
BLOG2026-10-20
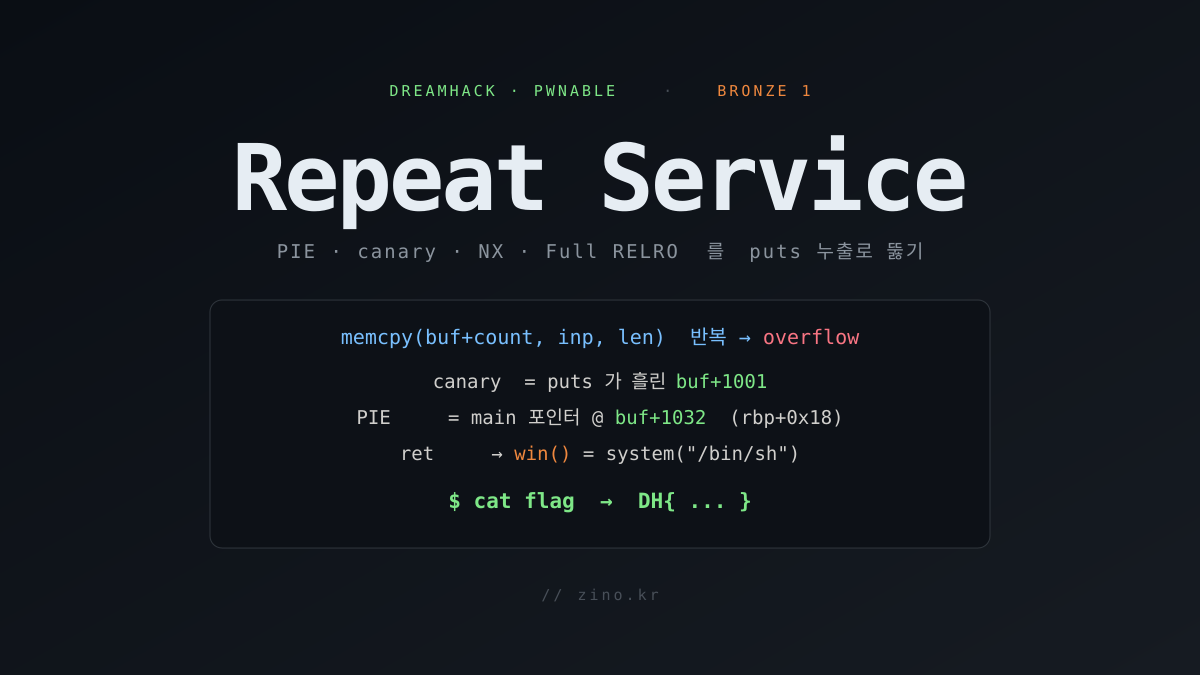
[🥉 Bronze 1] puts 한 줄로 PIE·카나리를 다 흘리기 — DreamHack Repeat Service 풀이
blog

[🥉 Bronze 1] puts 한 줄로 PIE·카나리를 다 흘리기 — DreamHack Repeat Service 풀이

문자열을 반복 출력해 주는 서비스에 memcpy 반복 루프가 숨어 있다. 복사 길이와 목표 길이를 고르면 마지막 memcpy 청크가 buf 경계를 넘어 카나리·saved rbp·복귀 주소까지 닿는다. PIE·카나리·NX·Full RELRO 가 전부 켜져 있지만, 끝에서 buf 를 그대로 puts 하기 때문에 "채운 경계 바로 뒤"에 있는 값이 새어 나온다. 카나리는 buf+1001 경계에서, PIE 베이스는 socat 런타임에서 main 포인터가 흘러 들어오는 buf+1032 경계에서 각각 누출했다. 복귀 주소를 win() 으로 덮고, EOF 대신 "Too long" 분기로 루프를 빠져나와 셸의 stdin 을 살린 채 system("/bin/sh") 를 띄워 플래그를 회수했다.
#dreamhack#ctf#pwnable+6
 
BLOG2026-10-18
[🥉 Bronze 4] strlen BOF-ban 을 선두 NUL 로 뚫고 movaps 정렬까지 — DreamHack block bof 풀이
blog

[🥉 Bronze 4] strlen BOF-ban 을 선두 NUL 로 뚫고 movaps 정렬까지 — DreamHack block bof 풀이

입력 길이를 strlen 으로 막는 "BOF 차단" 바이너리를 뚫는 Bronze 4 pwnable. scanf("%s") 는 공백에서만 멈추고 NUL 은 그냥 저장한다는 점을 이용해 payload 선두에 \x00 을 넣으면 strlen 은 0 을 돌려주고 ban 을 통과하면서도 56바이트 뒤 복귀 주소까지 전부 덮인다. get_sehll(오타 함수) 로 바로 ret2win 하면 끝날 것 같지만, 원격(glibc 2.35)에서는 printf 내부 movaps 가 스택 정렬 오류로 죽는다 — ret 가젯 하나를 끼워 16바이트 정렬을 맞춰 해결했다.
#dreamhack#ctf#pwn+5
 
BLOG2026-10-15
[🥉 Bronze 2] 카나리를 새서 되돌리고 덮는다 — DreamHack struct person_t 풀이
blog

[🥉 Bronze 2] 카나리를 새서 되돌리고 덮는다 — DreamHack struct person_t 풀이

구조체 첫 멤버 nationality[32] 에 128바이트를 읽어 카나리·saved rbp·반환주소까지 넘치는 전형적인 BOF. 하지만 스택 카나리가 가로막는다. name 을 56바이트 개행 없이 채워 null 종료를 막고, male_or_female 의 5바이트 read 로 카나리 최하위 널바이트를 덮은 뒤 "Hi %s" 출력으로 카나리를 유출한다. 유출한 값을 그대로 되돌려 끼워 넣고 반환주소를 get_shell 로 바꿔 셸을 얻는다.
#dreamhack#ctf#pwn+5
 
BLOG2026-08-09
[🥉 Bronze 3] ARM32 스택 오버플로로 pc 를 직접 갈아끼우기 — DreamHack Arm Training-v1 풀이
blog

[🥉 Bronze 3] ARM32 스택 오버플로로 pc 를 직접 갈아끼우기 — DreamHack Arm Training-v1 풀이

x86 의 ret 이 없는 ARM32에서는 함수 에필로그가 pop 으로 fp 와 pc 를 한꺼번에 복원한다. 저장된 lr 을 덮으면 그 값이 검사 없이 그대로 pc 가 된다. 24바이트 뒤 반환주소를 shell() 로 바꿔 system("/bin/sh") 를 호출하고, read(0, buf, 200) 가 셸 명령까지 삼켜버리는 함정은 payload 를 정확히 200바이트로 맞춰 넘긴다.
#dreamhack#ctf#pwnable+6
 
BLOG2026-07-20
[🥉 Bronze 3] 크기 변수 자체가 과일이었다 — DreamHack Cherry 풀이
blog

[🥉 Bronze 3] 크기 변수 자체가 과일이었다 — DreamHack Cherry 풀이

read()를 두 번 부르는 아주 짧은 pwnable. 첫 read는 6바이트짜리 버퍼에 16바이트를 받아 명백히 넘치는데, 그 넘친 자리에 하필 두 번째 read가 쓸 크기(buf_size)를 결정하는 변수 자체가 놓여 있었다. 첫 오버플로우로 크기 제한 자체를 풀어버리면, 두 번째 오버플로우는 원하는 만큼 얼마든지 써도 되는 오버플로우가 된다.
#dreamhack#ctf#pwnable+3
 
BLOG2026-06-27
[🥉 Bronze 2] OOB read 로 카나리 흘려보고 BOF 로 셸 — DreamHack ssp_001 풀이
blog

[🥉 Bronze 2] OOB read 로 카나리 흘려보고 BOF 로 셸 — DreamHack ssp_001 풀이

스택 카나리가 켜진 32비트 BOF 문제. (P)rint 메뉴의 box[idx] 가 인덱스 검사를 안 해 OOB read 가 되고, box 기준 +0x80 위치에 있는 카나리 4바이트를 그대로 읽어올 수 있다. 카나리를 복원한 뒤 (E)xit 메뉴의 read(name, name_len) 길이 무제한 오버플로우로 카나리를 그대로 채우고 반환 주소를 get_shell 로 덮어 셸을 잡는다.
#dreamhack#ctf#pwn+6
 
BLOG2026-06-25
[🥉 Bronze 4] 반환 주소를 get_shell 로 덮는다 — DreamHack Return Address Overwrite 풀이
blog

[🥉 Bronze 4] 반환 주소를 get_shell 로 덮는다 — DreamHack Return Address Overwrite 풀이

scanf("%s") 로 스택 버퍼를 넘쳐 반환 주소를 덮는, pwnable 입문의 정석. NX 가 켜져 있어 스택 셸코드는 못 올리지만 바이너리 안에 execve("/bin/sh") 를 부르는 get_shell 함수가 이미 있다. 반환 주소를 그 함수 주소로 덮어 흐름을 가져오는 코드 재사용(ret2win) 기법으로 셸을 띄운다.
#dreamhack#ctf#pwn+5