Tag Archive

#rce

이 태그가 포함된 글을 최신순으로 모아봤어요.

22
posts
BLOG2026-10-29
[🥉 Bronze 2] 지우는 걸 깜빡한 평가기 — DreamHack Gyul_Console 풀이
blog

[🥉 Bronze 2] 지우는 걸 깜빡한 평가기 — DreamHack Gyul_Console 풀이

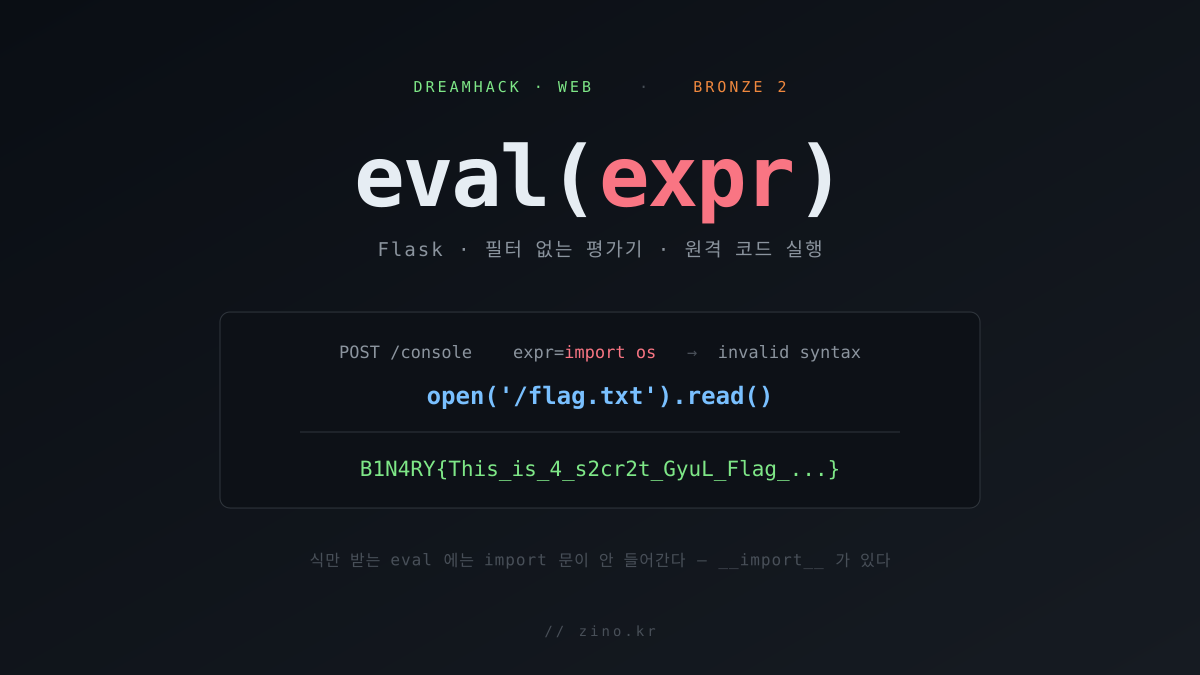
/console 이 받은 문자열을 그대로 eval 에 넘긴다. 필터도 없고 globals 인자도 안 주기 때문에 app.py 의 모듈 전역과 내장 함수가 통째로 열린다. 다만 eval 은 식만 받아서 import 문은 파싱 단계에서 죽고, __import__ 와 open 으로 돌아가야 한다. 배포본에 박힌 관리자 계정과 쿠키 이름은 라이브에서 값이 다른 미끼였고, 그 사실은 RCE 로 app.py 를 꺼내 배포본과 diff 해 봐야 보인다.
#dreamhack#ctf#web+6
 
RESEARCH2026-10-29
멀티파트 요청 하나로 PHP 코어를 무너뜨린다 (CVE-2026-109618 / 109619): PHP2Shell 언인증 RCE 공격자 시점 해부
blog

멀티파트 요청 하나로 PHP 코어를 무너뜨린다 (CVE-2026-109618 / 109619): PHP2Shell 언인증 RCE 공격자 시점 해부

2026년 10월, 웹 요청을 처리하는 거의 모든 PHP 8.x가 인증 없이 원격 코드 실행에 뚫렸다. PHP2Shell(CVE-2026-109618·109619, CVSS 9.2, CISA KEV)은 session.upload_progress 기본 On과 멀티파트 파서, 그리고 OOM 시 longjmp로 빠져나가는 코어 메모리 관리가 겹친 결함이다. 격리 랩(취약 php:8.3.35 ↔ 패치 php:8.3.36)에서 근본원인(bailout 상태손상 → rfc1867 멀티파트 UAF)을 공식 패치 커밋 diff로 1차 확정하고, 공격자 정찰·CVSS 분해·타임라인·노출 규모·탐지 룰(Snort PCRE 비손상 검증)까지 실제 터미널로 추적한다. ※본 글은 공개 직후·대량 악용 윈도우를 고려해 동작하는 무기화 트리거/셸 코드는 비포함하고, 근본원인·탐지·방어에 집중한다.
#security#cve#php+8
 
BLOG2026-10-26
[🥇 Gold 4] 쿼리스트링 키가 argv 가 된다 — DreamHack Pyramid 풀이
blog

[🥇 Gold 4] 쿼리스트링 키가 argv 가 된다 — DreamHack Pyramid 풀이

Flask 핸들러가 request.args.keys() 를 그대로 python3 의 argv 로 넘긴다. cmd[1] 이 스크립트 자리에 못박혀 있어 -c 를 앞에 둘 수 없지만, os.path.exists 가 절대경로를 받아 주므로 표준 라이브러리의 timeit.py 를 스크립트로 지목하면 그 CLI 가 위치인자를 파이썬 문장으로 컴파일해 실행한다. 셸 메타문자 블랙리스트는 subprocess.run 이 리스트를 받는 순간 의미를 잃는다.
#dreamhack#ctf#web+5
 
BLOG2026-10-19
[🥇 Gold 2] SELECT 안에 JavaScript 를 끼워 넣는다 — DreamHack web-alasql 풀이
blog

[🥇 Gold 2] SELECT 안에 JavaScript 를 끼워 넣는다 — DreamHack web-alasql 풀이

alasql 0.6.0 의 alaserver 는 쿼리스트링을 그대로 alasql() 에 넘긴다. alasql 은 SELECT 표현식을 new Function 으로 컴파일하는데, 이중 백틱으로 감싼 JavaScript 리터럴이 이스케이프 없이 함수 본문에 박힌다. SELECT 한 줄로 임의 JS 를 실행해 process.mainModule.require 로 child_process 를 얻고 /flag 를 실행했다.
#dreamhack#ctf#web+5
 
BLOG2026-10-19
[💠 Platinum 4] SSRF로 node·php를 꿰어 redis 웹셸까지 — DreamHack phpythonode 풀이
blog

[💠 Platinum 4] SSRF로 node·php를 꿰어 redis 웹셸까지 — DreamHack phpythonode 풀이

php·python·node 세 서비스가 한 컨테이너에서 돌고, 목표는 setuid 바이너리 /readflag를 돌리는 것. 외부로 열린 건 python SSRF 하나뿐이다. SSRF로 내부 node의 redis 임의명령 취약점을 때려 /tmp에 PHP 웹셸을 RDB로 덤프하고, 다시 SSRF로 php의 LFI를 걸어 그 웹셸을 include해서 /readflag를 실행했다.
#dreamhack#ctf#web+5
 
RESEARCH2026-08-09
이미지 업로드 하나로 서버 파일을 읽는다 (CVE-2026-66066): Rails Active Storage를 리얼 쉘로 뚫기
blog

이미지 업로드 하나로 서버 파일을 읽는다 (CVE-2026-66066): Rails Active Storage를 리얼 쉘로 뚫기

Ruby on Rails Active Storage의 임의 파일 읽기 겸 RCE(CVE-2026-66066, 'KindaRails2Shell', CVSS 9.5)를 공격자 관점으로 재현한다. Rails는 DB에 저장된 content_type만 보고 blob을 이미지로 취급하지만 libvips는 디스크 바이트로 파서를 고른다. MAT 스니퍼(앞 10바이트)와 libmatio(124바이트 버전 필드)의 불일치를 파고들어 크래프트한 MAT/HDF5 파일 하나가 임의 파일 읽기 오라클이 되고, /proc/self/environ에서 SECRET_KEY_BASE를 회수해 변형 서명을 위조하면 무인증 RCE로 이어진다. 격리 Kali 타겟 + 로컬 공격 워크스테이션으로 파일 읽기·HTTP 의사 셸·리버스 셸·직접 만든 메타스플로잇 모듈·8.1.3.1 패치 대조까지 실제 터미널로 추적한다.
#security#cve#rails+9
 
BLOG2026-08-08
[🥈 Silver 4] 쿠키 한 줄이 서버에서 eval 된다 — DreamHack node-serialize 풀이
blog

[🥈 Silver 4] 쿠키 한 줄이 서버에서 eval 된다 — DreamHack node-serialize 풀이

node-serialize 0.0.4 의 unserialize 는 "_$$ND_FUNC$$_" 로 시작하는 문자열을 eval 로 되살린다. 뒤에 괄호 두 개를 붙여 즉시실행함수로 만들면 역직렬화 시점에 코드가 돈다. 출력 채널이 없어 flag 를 Error 로 던졌고, NODE_ENV 를 안 잡아 둔 Express 가 스택 트레이스를 500 응답 본문에 그대로 실어 보내면서 플래그가 나왔다.
#dreamhack#ctf#web+5
 
RESEARCH2026-08-08
설정 한 줄이 실행 명령이 된다 (CVE-2026-57572): Crawl4AI 언인증 RCE를 리얼 쉘로 뚫기
blog

설정 한 줄이 실행 명령이 된다 (CVE-2026-57572): Crawl4AI 언인증 RCE를 리얼 쉘로 뚫기

LLM용 크롤러 Crawl4AI의 Docker API 언인증 원격 코드 실행(CVE-2026-57572, CVSS 10.0)을 공격자 관점으로 재현한다. /crawl 요청 본문의 browser_config.extra_args가 Chromium 런치 인자에 그대로 흘러가, --no-zygote와 --renderer-cmd-prefix 한 쌍이면 인증 없이 요청 한 번으로 컨테이너에서 명령이 실행된다. 0.8.9의 프록시 전용 denylist가 왜 실행 스위치를 못 막는지, 격리 Kali 타겟 + 로컬 공격 워크스테이션으로 HTTP 의사 셸·리버스 셸·직접 만든 메타스플로잇 모듈·0.9.0 패치 대조까지 실제 터미널로 추적한다.
#security#cve#crawl4ai+8
 
RESEARCH2026-08-08
검증인데 실행한다 (CVE-2026-9198): Langflow 언인증 RCE 체인을 리얼 쉘로 뚫기
blog

검증인데 실행한다 (CVE-2026-9198): Langflow 언인증 RCE 체인을 리얼 쉘로 뚫기

자기호스팅 AI 플랫폼 Langflow의 언인증 원격 코드 실행(CVE-2026-9198, CVSS 9.8)을 공격자 관점으로 재현한다. 무인증 auto_login이 superuser 토큰을 뿌리고(CVE-2026-9103), '검증'용 엔드포인트 validate/code가 함수 정의를 exec해서(CVE-2026-8481) 함수를 부르지도 않았는데 코드가 도는 전체 흐름을, 격리 Kali 타겟 + 로컬 공격 워크스테이션으로 HTTP 의사 셸·리버스 셸·메타스플로잇·1.10.1 패치 대조까지 실제 터미널로 추적한다.
#security#cve#langflow+7
 
RESEARCH2026-08-08
Content-Type 한 줄 안 봤을 뿐인데 (CVE-2026-21858): n8n "Ni8mare" 언인증 RCE를 리얼 쉘로
blog

Content-Type 한 줄 안 봤을 뿐인데 (CVE-2026-21858): n8n "Ni8mare" 언인증 RCE를 리얼 쉘로

워크플로 자동화 플랫폼 n8n의 언인증 원격 코드 실행(CVE-2026-21858, 별칭 Ni8mare, CVSS 10.0)을 공격자 관점으로 재현한다. 공개 Form 웹훅이 Content-Type을 검증하지 않아, application/json으로 files.filepath를 넘기면 서버 파일을 임의로 읽는다. 그 파일 읽기만으로 encryptionKey와 owner의 bcrypt 해시를 꺼내 n8n-auth 세션 쿠키를 재계산하고, admin이 되어 Execute Command 노드로 셸을 얻는 전 과정을 격리 Kali 타겟 + 로컬 워크스테이션으로, 취약↔1.121.0 패치 대조까지 실제 터미널로 추적한다.
#security#cve#n8n+7
 
BLOG2026-07-21
[🥉 Bronze 1] 확장자만 .md면 통과 — 내용은 아무도 안 봤다, DreamHack Pearfect Markdown 풀이
blog

[🥉 Bronze 1] 확장자만 .md면 통과 — 내용은 아무도 안 봤다, DreamHack Pearfect Markdown 풀이

실시간으로 마크다운을 미리보기 해주는 아주 단순한 PHP 페이지. 업로드 라우트는 파일 이름의 확장자가 .md인지만 검사하고, 미리보기 라우트는 그 파일을 include()로 그대로 불러온다. 두 라우트 모두 각자 보면 그럴듯한 방어처럼 보이지만, 확장자 검사는 "내용"을 전혀 보지 않고 include()는 "확장자"를 전혀 가리지 않는다는 게 문제였다. 처음엔 경로traversal로 flag 파일을 직접 읽으려 했지만 빌드 스크립트가 파일명을 32자 랜덤 문자열로 바꿔둔 탓에 실패했고, 결국 업로드한 .md 파일 안에 PHP 코드를 심어 실행시키는 쪽으로 방향을 틀었다.
#dreamhack#ctf#web+5
 
RESEARCH2026-08-08
React2Shell (CVE-2025-55182): RSC Flight 역직렬화 기반 Pre-Auth RCE 실험 분석
blog

React2Shell (CVE-2025-55182): RSC Flight 역직렬화 기반 Pre-Auth RCE 실험 분석

React Server Components의 Flight 프로토콜에서 역직렬화 결함이 서버 측 원격 코드 실행으로 이어지는 전체 과정을, 정상 흐름과의 비교·payload 구조 분석·RCE 실증·공격 확장 경로까지 실험 기반으로 추적한다. 취약 랩을 직접 세워 인증 없이 원격 셸을 획득하는 공격자 관점 재현과 패치 전후 대조까지 실제 캡처로 담았다.
#security#react#rce+5