Tag Archive

#got-overwrite

이 태그가 포함된 글을 최신순으로 모아봤어요.

9
posts
BLOG2026-10-29
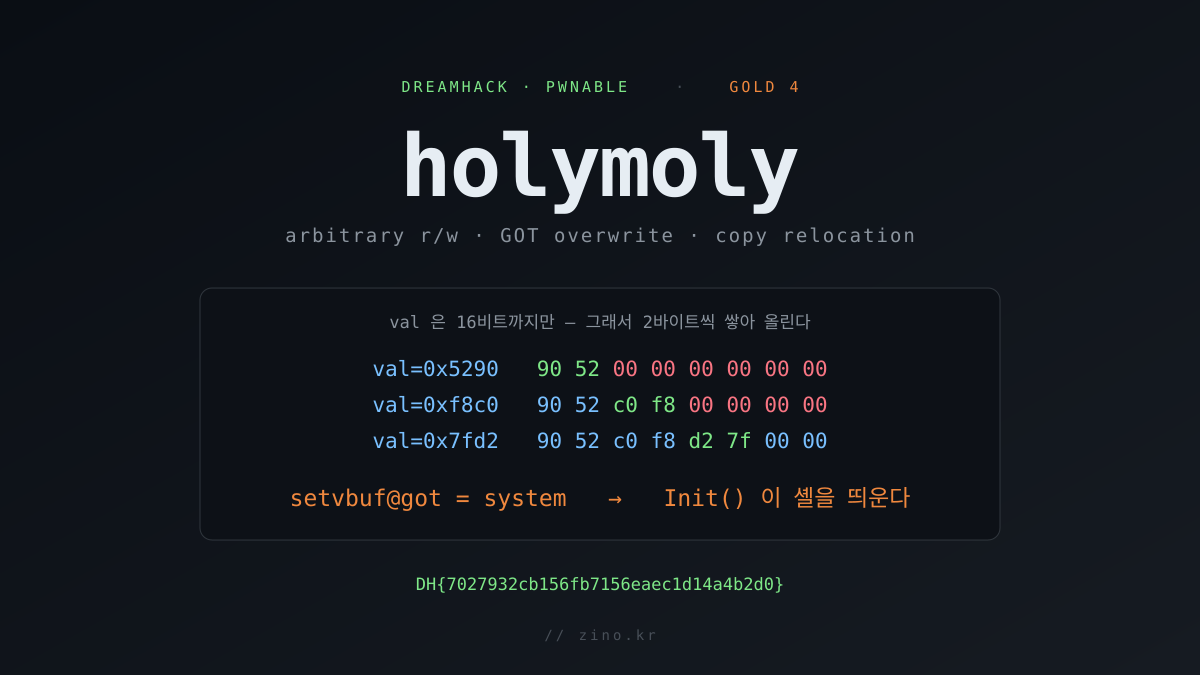
[🥇 Gold 4] 16비트짜리 값으로 libc 주소를 쓰는 법 — DreamHack Holymoly 풀이
blog

[🥇 Gold 4] 16비트짜리 값으로 libc 주소를 쓰는 법 — DreamHack Holymoly 풀이

임의 읽기·쓰기가 처음부터 주어지는데 정작 쓸 값을 못 만드는 문제. 8바이트 스토어가 남기는 상위 0 패딩을 역이용해 2바이트 단위 임의 쓰기를 만들고, scanf 토큰 경계 때문에 라운드를 한 번 더 번 다음, 복사 재배치로 .bss 에 내려온 stdin 포인터와 setvbuf@got 를 바꿔치기해 Init 이 스스로 셸을 띄우게 만든다.
#dreamhack#ctf#pwn+5
 
BLOG2026-10-20
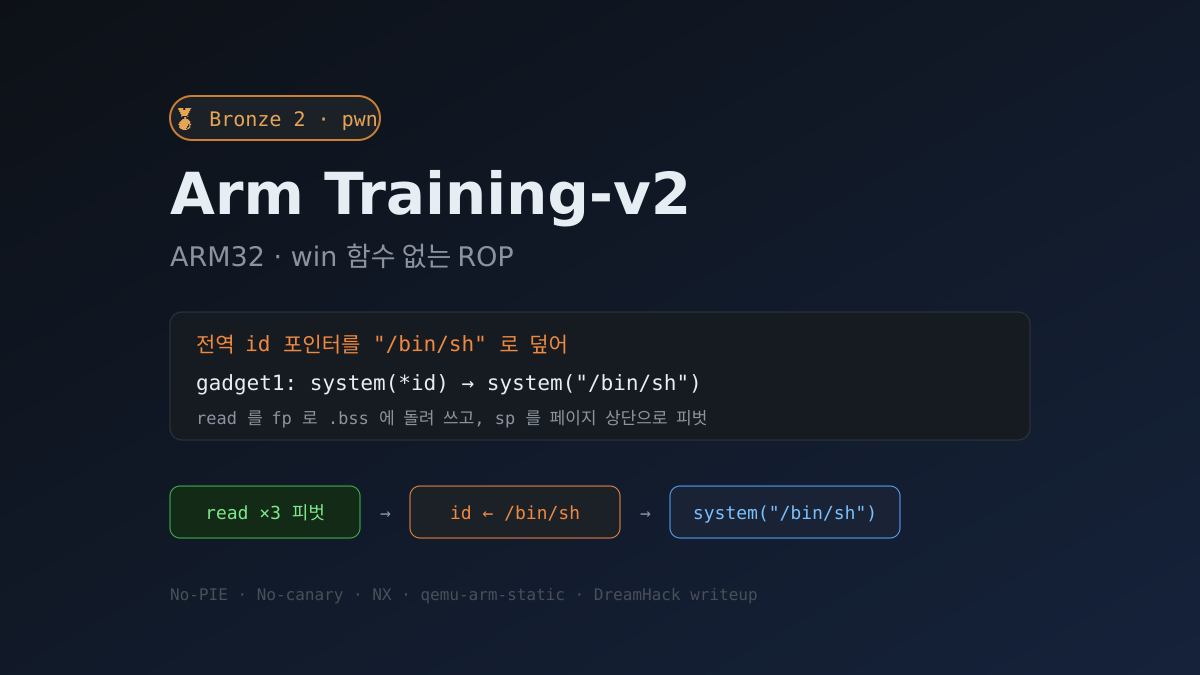
[🥉 Bronze 2] win 함수 없는 ARM32에서 전역 포인터를 갈아끼워 셸 따기 — DreamHack Arm Training-v2 풀이
blog

[🥉 Bronze 2] win 함수 없는 ARM32에서 전역 포인터를 갈아끼워 셸 따기 — DreamHack Arm Training-v2 풀이

v1 엔 system("/bin/sh") 를 그대로 부르는 win 함수가 있었지만 v2 엔 없다. 쓸 수 있는 건 system(*id) 와 puts(*sh) 두 조각뿐이고, r0 를 직접 세팅하는 가젯도 임의쓰기 가젯도 없다. main 본문으로 fp 를 바꿔 재진입하면 read 가 .bss 임의 쓰기 원시연산이 된다는 점을 이용해 전역 id 포인터를 "/bin/sh" 로 덮고, system 호출에 필요한 스택을 확보하려 sp 를 .bss 페이지 상단으로 피벗했다.
#dreamhack#ctf#pwnable+7
 
BLOG2026-10-19
[🥉 Bronze 2] 임의 쓰기 한 번으로 셸까지 — DreamHack dowell 풀이
blog

[🥉 Bronze 2] 임의 쓰기 한 번으로 셸까지 — DreamHack dowell 풀이

main 은 "주소를 하나 받고 그 주소에 문자열을 한 번 쓰는" 임의 쓰기를 딱 한 번 준다. 그런데 함수 끝에서 그 주소를 인자로 puts 를 부른다. puts 의 GOT 를 main 주소로 덮으면 call puts@plt 가 main 으로 점프해 함수가 무한히 반복되고, 그 결과 임의 쓰기를 원하는 만큼 쓸 수 있게 된다. 한 번은 puts@GOT 를 main 으로, 다음 한 번은 .data 에 있는 system 명령 문자열을 "/bin/sh" 로 덮으면, 재진입한 main 맨 앞의 system(st) 가 그대로 셸을 띄운다. 로컬에서 셸을 확인한 뒤 라이브 서버에서 그대로 플래그를 회수했다.
#dreamhack#ctf#pwnable+4
 
BLOG2026-08-12
[🥉 Bronze 2] 쓴 값이 다음 쓰기 주소가 된다 — DreamHack p_rho 풀이
blog

[🥉 Bronze 2] 쓴 값이 다음 쓰기 주소가 된다 — DreamHack p_rho 풀이

숫자를 하나 넣으면 배열에 저장하고, 그 값을 그대로 다음 인덱스로 삼는 무한 루프. 임의 주소 쓰기인데 주소를 직접 못 고르고 "직전에 쓴 값"이 정한다는 제약이 붙는다. buf 를 원점으로 보면 GOT 가 음수 인덱스에 있고, Partial RELRO 라 잠겨 있지도 않다. 정수 두 개로 printf@got 를 win 으로 덮어 셸을 잡았다.
#dreamhack#ctf#pwnable+6
 
BLOG2026-08-06
[🥇 Gold 4] warnx 가 형식 문자열을 그대로 받는다 — DreamHack string 풀이
blog

[🥇 Gold 4] warnx 가 형식 문자열을 그대로 받는다 — DreamHack string 풀이

print() 가 사용자 입력을 warnx(buf) 로 그대로 넘긴다. buf 가 형식 문자열이 되니 %hn 으로 임의 주소에 쓸 수 있고, No PIE + Partial RELRO 라 GOT 주소는 고정에 쓰기까지 된다. warnx@got 를 system 으로 바꾸고 buf 에 "/bin/sh" 를 넣으면 셸이 열린다. 다만 문제가 준 libc.so.6 는 원격과 다른 빌드였다. 오프셋을 믿으면 엉뚱한 코드를 부르니 base 는 ELF 매직으로, system 은 프롤로그 바이트로 실측해서 확정했다.
#dreamhack#ctf#pwnable+5
 
BLOG2026-07-11
[🥇 Gold 4] key 검사를 우회해 같은 청크를 두 번 free — DreamHack tcache_dup2 풀이
blog

[🥇 Gold 4] key 검사를 우회해 같은 청크를 두 번 free — DreamHack tcache_dup2 풀이

전편 tcache_dup 은 libc-2.27 이라 같은 청크를 그냥 두 번 free 하면 됐다. 여기(2.30)는 2.29 부터 들어간 tcache 이중 free 검사(key)가 막는다. free 된 청크를 다시 편집(UAF)해 key 를 0 으로 지워 검사를 우회하고, tcache 의 next 를 puts@got 로 덮어(poisoning) get_shell 을 써넣는다. tcache_get 의 key-clear 때문에 대상은 free@got 가 아니라 puts@got 여야 했던 함정까지.
#dreamhack#ctf#pwnable+4