Tag Archive

#code-injection

이 태그가 포함된 글을 최신순으로 모아봤어요.

3
posts
BLOG2026-10-29
[🥉 Bronze 2] 지우는 걸 깜빡한 평가기 — DreamHack Gyul_Console 풀이
blog

[🥉 Bronze 2] 지우는 걸 깜빡한 평가기 — DreamHack Gyul_Console 풀이

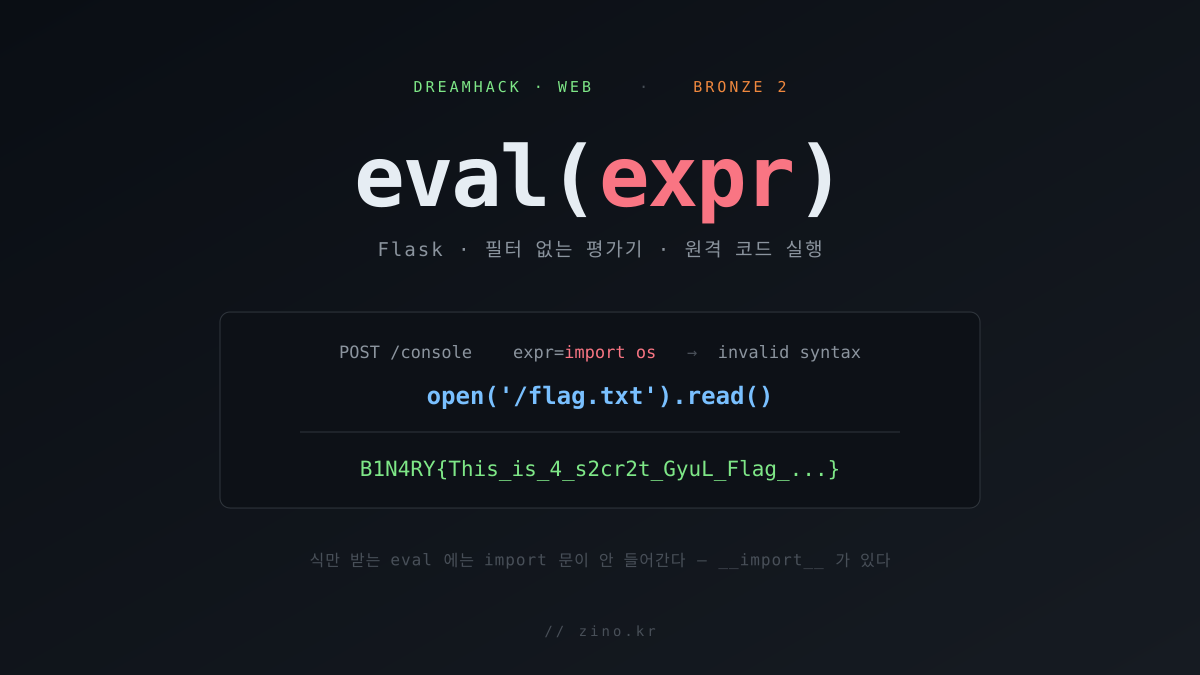
/console 이 받은 문자열을 그대로 eval 에 넘긴다. 필터도 없고 globals 인자도 안 주기 때문에 app.py 의 모듈 전역과 내장 함수가 통째로 열린다. 다만 eval 은 식만 받아서 import 문은 파싱 단계에서 죽고, __import__ 와 open 으로 돌아가야 한다. 배포본에 박힌 관리자 계정과 쿠키 이름은 라이브에서 값이 다른 미끼였고, 그 사실은 RCE 로 app.py 를 꺼내 배포본과 diff 해 봐야 보인다.
#dreamhack#ctf#web+6
 
BLOG2026-10-18
[🥉 Bronze 3] 업로드한 파일을 그대로 eval() 하는 서버 — DreamHack 이발 풀이
blog

[🥉 Bronze 3] 업로드한 파일을 그대로 eval() 하는 서버 — DreamHack 이발 풀이

제목 "이발"은 eval 말장난이다. 프로필 이미지 업로드라고 적혀 있지만, 서버는 올라온 파일의 내용을 열어 그대로 파이썬 eval() 에 넣는다. 로그인 계정은 소스에 admin:adminpass 로 박혀 있다. 로그인한 뒤 open('../flag.txt').read() 한 줄을 파일로 올리면 서버가 그 식을 평가해 플래그를 응답으로 돌려준다. 같은 구멍으로 디렉토리 열람과 root 권한 명령 실행까지 되는, eval 코드 인젝션이 곧 원격 코드 실행임을 보여주는 문제다.
#dreamhack#ctf#web+5
 
RESEARCH2026-08-08
검증인데 실행한다 (CVE-2026-9198): Langflow 언인증 RCE 체인을 리얼 쉘로 뚫기
blog

검증인데 실행한다 (CVE-2026-9198): Langflow 언인증 RCE 체인을 리얼 쉘로 뚫기

자기호스팅 AI 플랫폼 Langflow의 언인증 원격 코드 실행(CVE-2026-9198, CVSS 9.8)을 공격자 관점으로 재현한다. 무인증 auto_login이 superuser 토큰을 뿌리고(CVE-2026-9103), '검증'용 엔드포인트 validate/code가 함수 정의를 exec해서(CVE-2026-8481) 함수를 부르지도 않았는데 코드가 도는 전체 흐름을, 격리 Kali 타겟 + 로컬 공격 워크스테이션으로 HTTP 의사 셸·리버스 셸·메타스플로잇·1.10.1 패치 대조까지 실제 터미널로 추적한다.
#security#cve#langflow+7